بهروزرسانی ۸ آبان ۱۴۰۵: خلاصه پاسخ به ابتدای صفحه آمد، راهنماهای تازه مرتبط و سؤالهای جدید اضافه شد و راه گرفتن مشاوره کوتاهتر شد.
بیشتر صاحبان کسبوکار امنیت سایت را کار فنی میدانند که «برنامهنویس حواسش هست». ولی وقتی سایتی هک میشود، علت اغلب چیزی نیست که فقط برنامهنویس بتواند ببیند: رمزی که سالها عوض نشده، دسترسی فریلنسر قبلی که هنوز فعال است، دامنهای که به نام شخص دیگری ثبت شده، بکاپی که هیچوقت آزمایش نشده یا افزونهای که دو سال بهروز نشده است. اینها تصمیمهای مدیریتیاند و صاحب سایت باید بتواند وضعیتشان را بپرسد و بررسی کند.
این مقاله چکلیست امنیت سایت برای مدیر کسبوکار است، نه برای متخصص امنیت. اول با یک خودارزیابی دهدقیقهای وضعیت فعلی را میسنجید، بعد هر مورد را با این توضیح میبینید که چرا مهم است، خودتان چطور بررسیاش کنید و هر چند وقت یک بار باید سراغش بروید. آخر مقاله هم یک برنامه ۳۰ روزه، جدول تقسیم مسئولیت و بازه هزینه آمده است. اگر همین حالا سایتتان هک شده، بهجای این مقاله اول سایت هک شده چه کنیم؟ را بخوانید.
بهروزرسانی ۲۴ مهر ۱۴۰۵: بازه هزینه سختسازی و نگهداری امنیتی، هزینههای پنهان ضعف امنیت، راهنمای خواندن پیشنهاد بررسی امنیتی، پرداخت مرحلهای با آزمون پذیرش، عددهای روز نود و مطالب مرتبط اضافه شد؛ نام شرکتهای فروش در بازه هزینه حذف شد.
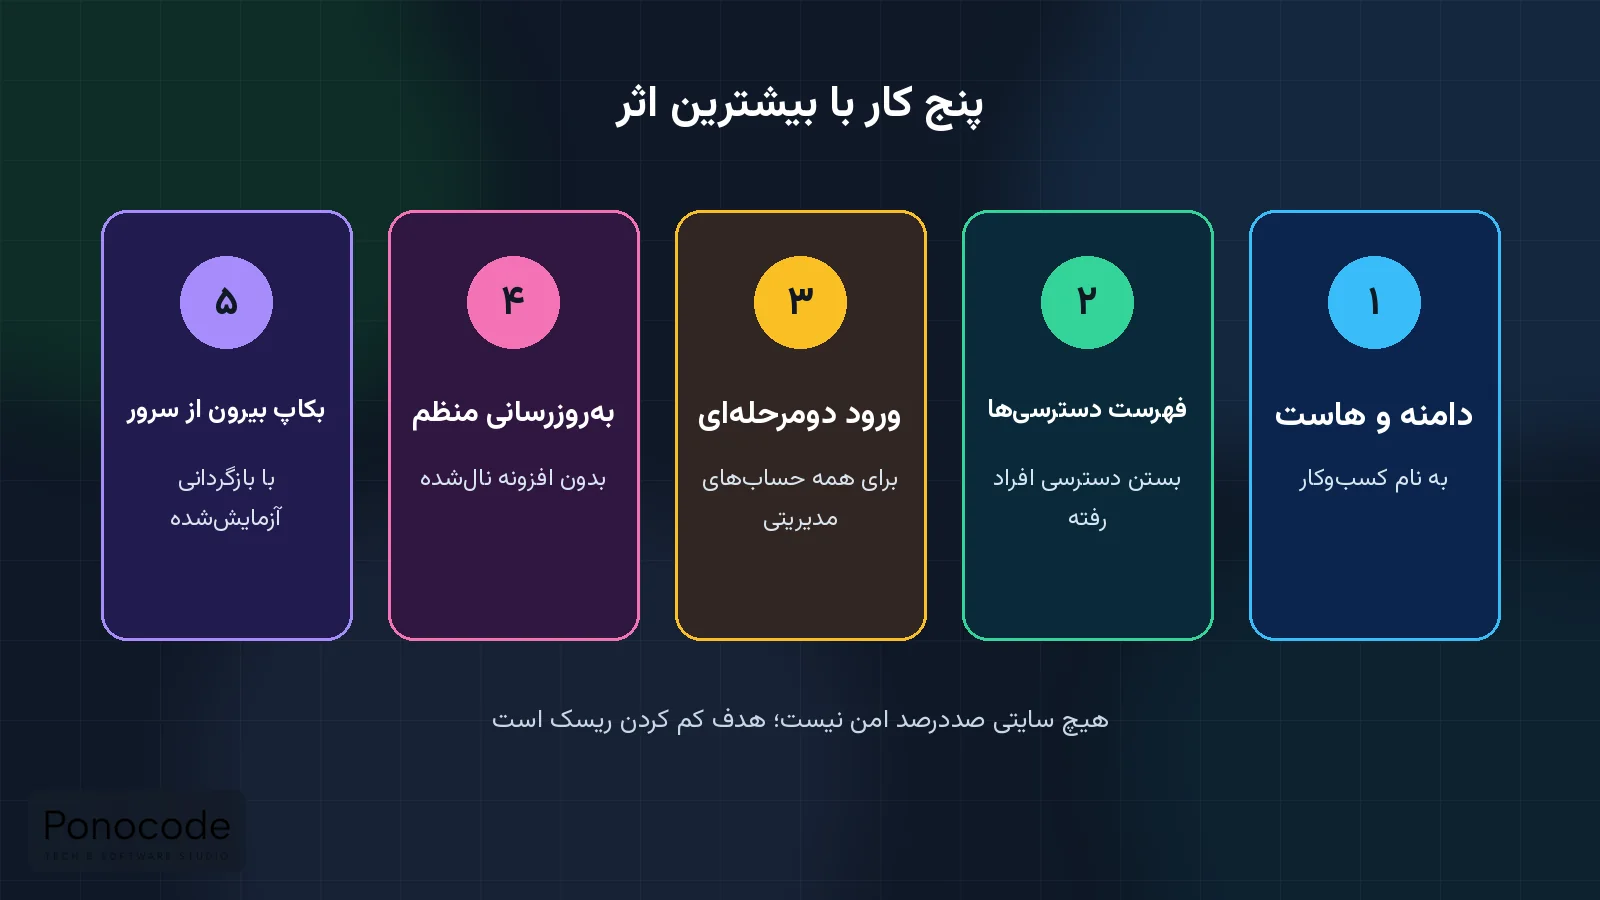
پاسخ کوتاه: پنج کار بیشترین اثر را دارند: مالکیت دامنه و هاست به نام خود کسبوکار، فهرست دقیق کسانی که دسترسی دارند و بستن دسترسیهای قدیمی، ورود دومرحلهای برای همه حسابهای مدیریتی، بهروزرسانی منظم نرمافزار و افزونهها، و بکاپ بیرون از سرور که بازگردانیاش آزمایش شده است. بقیه موارد این چکلیست مهماند، ولی بدون این پنج تا اثر زیادی ندارند. هیچ سایتی صددرصد امن نیست؛ هدف کم کردن احتمال حمله و کوتاه کردن زمان برگشت است.
- بررسی و سختسازی یکباره در بازار معمولاً از چند میلیون تومان برای سایت معرفی ساده شروع میشود و برای فروشگاه با درگاه و پیامک به بازه دهها میلیون میرسد؛ نگهداری ماهانه امنیتی جداست.
- قسط آخر سختسازی را به آزمون پذیرش وصل کنید: بازگردانی بکاپ روی محیط آزمایشی، بستن همه دسترسیهای قدیمی، و گزارش نسخهها و تنظیمات تحویلشده باید قبل از پرداخت نهایی تأیید شوند.
آخرین بازبینی: ۲۴ مهر ۱۴۰۵
خودارزیابی دهدقیقهای امنیت سایت
قبل از اینکه سراغ جزئیات بروید، به این دوازده سؤال جواب بدهید. لازم نیست چیزی نصب کنید؛ بیشترشان با یک تماس با نگهدارنده سایت یا نگاه به پنلها روشن میشوند. برای هر «بله» یک امتیاز بدهید. «نمیدانم» را «نه» حساب کنید؛ چون چیزی که نمیدانید، کنترلش هم دست شما نیست.
| # | سؤال | اگر جواب «نه» است، اولین قدم |
|---|---|---|
| ۱ | دامنه به نام کسبوکار یا مدیر اصلی ثبت شده؟ | هماهنگی انتقال مالکیت با کسی که دامنه به نام اوست |
| ۲ | حساب هاست یا سرور با ایمیل سازمانی ساخته شده؟ | تغییر ایمیل حساب و رمز در پنل ارائهدهنده |
| ۳ | فهرست کامل کسانی که دسترسی مدیر دارند را میدانید؟ | گرفتن فهرست کاربران مدیر از سایت، هاست و مخزن کد |
| ۴ | دسترسی همه افرادی که رفتهاند بسته شده؟ | حذف حسابها و عوض کردن رمزهای مشترک |
| ۵ | ورود دومرحلهای روی پنل مدیریت، هاست و ایمیل فعال است؟ | فعالسازی از حسابهای مهمتر به کماهمیتتر |
| ۶ | آخرین بهروزرسانی هسته، افزونهها یا کتابخانهها کمتر از یک ماه پیش بوده؟ | درخواست گزارش نسخهها و برنامه بهروزرسانی |
| ۷ | هیچ افزونه یا قالب نالشدهای روی سایت نیست؟ | جایگزینی با نسخه اصلی یا حذف |
| ۸ | بکاپ بیرون از همان سرور نگه داشته میشود؟ | راهاندازی بکاپ خودکار در فضای جدا |
| ۹ | در شش ماه اخیر یک بار بکاپ را واقعاً برگرداندهاید؟ | یک تمرین بازگردانی روی محیط آزمایشی |
| ۱۰ | ارسال کد پیامکی و تلاش ورود محدودیت دارد؟ | درخواست محدودیت برای هر شماره و هر IP |
| ۱۱ | اگر سایت قطع شود، ظرف چند دقیقه خبردار میشوید؟ | فعال کردن یک سرویس پایش دسترسپذیری |
| ۱۲ | میدانید اگر فردا هک شوید اولین تماس با کیست؟ | نوشتن برنامه یکصفحهای واکنش |
تفسیر نتیجه: ۱۰ تا ۱۲ یعنی پایه کار درست است و باید همین نظم را نگه دارید. ۶ تا ۹ یعنی چند در باز دارید که با چند روز کار بسته میشوند؛ از سؤالهای ۱، ۴، ۵ و ۸ شروع کنید. زیر ۶ یعنی امنیت سایت عملاً به شانس سپرده شده و بهتر است همین هفته با نگهدارنده سایت یا یک تیم فنی جلسه بگذارید. این امتیاز ابزار تصمیمگیری است، نه گواهی امنیت؛ سایتی با امتیاز کامل هم ممکن است ضعف فنی در کد داشته باشد.
۱. مالکیت و حسابها
اولین سؤال امنیتی این نیست که سایت با چه زبانی نوشته شده، این است که کلید خانه دست کیست. در بسیاری از کسبوکارهای ایرانی، دامنه به نام طراح اولیه ثبت شده، پنل هاست با ایمیل شخصی یک کارمند سابق ساخته شده و رمز مدیریت سایت در گروه پیامرسان دست به دست شده است. در چنین وضعیتی، حتی اگر کد سایت بینقص باشد، یک اختلاف ساده یا یک حساب هکشده کافی است تا کنترل سایت را از دست بدهید.
| مورد | چرا مهم است | خودتان چطور بررسی کنید |
|---|---|---|
| دامنه به نام کسبوکار | بدون دامنه، سایت و ایمیل از دست میرود | برای دامنه ir. در پنل ایرنیک، برای بقیه در پنل ثبتکننده؛ مالک و ایمیل را ببینید |
| پنل هاست یا سرور با ایمیل سازمانی | ایمیل شخصی کارمند سابق یعنی بازیابی رمز دست او | از ارائهدهنده بپرسید حساب به چه ایمیلی است |
| فهرست دسترسیها | هر دسترسی اضافه یک در باز است | فهرست کاربران مدیر سایت، هاست، دیتابیس، مخزن کد |
| حساب جدا برای هر نفر | با حساب مشترک نمیشود فهمید چه کسی چه کاری کرده | در پنل مدیریت ببینید چند نفر با یک نام کاربری وارد میشوند |
| بستن دسترسی افراد رفته | رایجترین در باز فراموششده | بعد از پایان همکاری هر فرد، همان روز |
| ورود دومرحلهای | رمز لورفته بهتنهایی کافی نباشد | در پنل مدیریت، هاست، ایمیل و ثبتکننده دامنه فعال باشد |
| محل نگهداری رمزها | رمز در پیامرسان یا اکسل قابل سرقت است | یک نرمافزار مدیریت رمز با دسترسی تفکیکشده |
یک کار ساده با اثر زیاد: یک فایل «داراییهای دیجیتال» بسازید که در آن دامنه، هاست، ایمیلها، پنل پیامک، درگاه پرداخت، مخزن کد و حسابهای شبکههای اجتماعی، بهعلاوه مالک و تاریخ تمدید هر کدام نوشته شده باشد. این فایل را در جای امن نگه دارید و هر شش ماه مرور کنید. اگر قرار است پروژه را از برنامهنویس قبلی تحویل بگیرید، همین فهرست پایه کار است؛ جزئیاتش را در تحویل گرفتن پروژه نرمافزاری از برنامهنویس قبلی نوشتهایم.
یک نکته که کمتر به آن توجه میشود، تمدید است. دامنه یا گواهیای که تمدید نشود هم سایت را از دسترس خارج میکند و گاهی دامنه منقضیشده را کس دیگری ثبت میکند. تمدید خودکار را فعال کنید یا تاریخها را در تقویم مشترک تیم بگذارید.
۲. بهروزرسانی نرمافزار
بخش بزرگی از هکهای گسترده از آسیبپذیریهای شناختهشدهای است که وصلهشان مدتها پیش منتشر شده ولی نصب نشدهاند. در سایتهای وردپرسی، افزونهها و قالبهای قدیمی یا نسخههای غیررسمی (نالشده) رایجترین مسیر نفوذند. در سایتهای اختصاصی، کتابخانهها و فریمورکها هم بهروزرسانی امنیتی لازم دارند؛ یک پروژه Next.js یا Django که دو سال دست نخورده، احتمالاً چند وابستگی با ضعف شناختهشده دارد.
- از کسی که سایت را نگهداری میکند بپرسید آخرین بهروزرسانی هسته، افزونهها یا کتابخانهها کی بوده است.
- افزونه و قالب نالشده (کرکشده) را کنار بگذارید؛ بسیاری از آنها کد مخرب از پیش جاسازیشده دارند.
- افزونههایی را که استفاده نمیکنید حذف کنید، نه فقط غیرفعال.
- سیستمعامل و نرمافزارهای سرور (اگر سرور اختصاصی یا مجازی دارید) هم باید بهروز شوند؛ مشخص کنید این کار با کیست.
- بهروزرسانی را اول روی نسخه آزمایشی امتحان کنید تا سایت اصلی خراب نشود.
- برای وصلههای امنیتی فوری، زمان مشخص بگذارید؛ مثلاً ظرف چند روز بعد از انتشار، نه در «دور بعدی بهروزرسانی».
کجای سایت شما بیشتر در معرض خطر است؟
اصول امنیت برای همه سایتها یکی است، ولی نقطههای پرخطر بسته به نوع سایت فرق میکند. این جدول کمک میکند بدانید از نگهدارنده سایت دقیقاً درباره چه چیزی بپرسید.
| نوع سایت | نقطههای پرخطر رایج | مهمترین سؤال از نگهدارنده |
|---|---|---|
| سایت معرفی وردپرسی | افزونههای قدیمی، قالب نالشده، صفحه ورود پیشفرض | چند افزونه نصب است و آخرین بهروزرسانیشان کی بوده؟ |
| فروشگاه ووکامرس | افزونههای پرداخت و ارسال، اطلاعات مشتری، حسابهای کارکنان | چه کسانی به سفارشها و خروجی مشتری دسترسی دارند؟ |
| سایت یا فروشگاه اختصاصی | وابستگیهای کد، فرمها و API، تنظیمات سرور | وابستگیها چطور بهروز میشوند و ورودیها کجا کنترل میشوند؟ |
| پنل یا نرمافزار تحت وب | سطح دسترسی نقشها، API، ورود با پیامک | کاربر عادی میتواند با تغییر آدرس به داده دیگران برسد؟ |
| سایت با ورود پیامکی | ارسال بیحد پیامک، حدس کد، کلید پنل پیامک | برای هر شماره و IP چه محدودیتی گذاشته شده؟ |
اگر بین وردپرس و ساخت اختصاصی مردد هستید، امنیت هم یکی از معیارهای انتخاب است، نه تنها معیار. مقایسه کامل را در ووکامرس یا فروشگاه اختصاصی ببینید.
۳. بکاپ؛ فقط وقتی ارزش دارد که برگردد
تقریباً همه میگویند بکاپ دارند؛ تعداد کمتری میدانند بکاپ کجاست و تعداد خیلی کمتری یک بار آن را بازگردانی کردهاند. بکاپی که روی همان سرور سایت است، در هک یا خرابی سرور همراه سایت از بین میرود. چند قاعده:
- بکاپ خودکار روزانه از دیتابیس و فایلهای آپلودی، و بکاپ کامل در فاصلههای منظم.
- دستکم یک نسخه بیرون از سرور اصلی، در جایی که با دسترسی سرور قابل پاک شدن نباشد.
- چند نسخه قدیمیتر هم نگه داشته شود؛ گاهی هک چند هفته بعد کشف میشود و بکاپ دیروز هم آلوده است.
- هر چند ماه یک بار بازگردانی را روی محیط آزمایشی تمرین کنید و زمانش را بنویسید.
- کد سایت هم بکاپ حساب میشود؛ مخزن کد باید به نام کسبوکار باشد، نه فقط روی لپتاپ برنامهنویس.
دو عدد را از نگهدارنده سایت بپرسید و بنویسید: حداکثر چند ساعت داده ممکن است از دست برود (فاصله بین دو بکاپ) و برگرداندن سایت چند ساعت طول میکشد. برای فروشگاهی که روزی دهها سفارش دارد، بکاپ هفتگی یعنی احتمال از دست رفتن یک هفته سفارش؛ این تصمیم مدیریتی است، نه فنی. جزئیات بیشتر بکاپ و نگهداری در مقاله پشتیبانی ماهانه سایت آمده است.
۴. فرمها، ورود با پیامک و آپلود فایل
هر جایی که کاربر میتواند چیزی وارد کند یا بفرستد، نقطه حمله احتمالی است. برای صاحب کسبوکار، چند سؤال مشخص کافی است:
- ارسال کد پیامکی محدودیت دارد؟ اگر فرم ورود یا ثبتنام بدون محدودیت کد پیامکی بفرستد، کسی میتواند با یک اسکریپت هزاران پیامک ارسال کند؛ هم اعتبار پنل پیامک شما خالی میشود و هم شمارههای مردم بمباران میشوند. محدودیت تعداد در دقیقه برای هر شماره و هر IP، و کپچا در صورت لزوم، ضروری است. جزئیات فنیاش را در ورود با پیامک (OTP) در سایت توضیح دادهایم.
- تلاشهای ورود محدود میشود؟ صفحه ورود مدیر باید بعد از چند تلاش ناموفق کند یا قفل شود.
- آپلود فایل کنترل میشود؟ فقط نوعهای لازم (مثلاً تصویر و PDF) با حجم محدود پذیرفته شوند و فایلها جایی ذخیره شوند که اجرا نشوند.
- فرمها اسپم را فیلتر میکنند؟ فرم بیمحافظ، صندوق را پر از پیام جعلی میکند و گاهی برای ارسال لینک مخرب سوءاستفاده میشود.
- پیام خطا چیزی لو میدهد؟ خطای ورود نباید بگوید «این شماره ثبت نشده» یا «رمز اشتباه است» به شکلی که بشود حسابها را حدس زد.
۵. اطلاعات مشتری و پرداخت
اطلاعات مشتری (نام، شماره، آدرس، سفارشها) دارایی کسبوکار و مسئولیت شماست. چند نکته پایه:
- اطلاعات کارت بانکی هرگز نباید در سایت شما وارد یا ذخیره شود؛ پرداخت باید در صفحه درگاه بانکی یا پرداختیار انجام شود.
- بعد از برگشت از درگاه، سایت باید پرداخت را از خود درگاه استعلام کند؛ تکیه به اطلاعاتی که فقط در آدرس برگشت آمده، راه سفارش بدون پرداخت را باز میکند.
- فقط اطلاعاتی را جمع کنید که واقعاً لازم دارید.
- دسترسی کارکنان به اطلاعات مشتری بر اساس نقش محدود شود؛ پشتیبان لازم نیست خروجی کامل مشتریها را بگیرد.
- خروجیهای اکسل از اطلاعات مشتری را در پیامرسانها دست به دست نکنید.
- کلیدها و رمزهای اتصال به درگاه، پنل پیامک، نرمافزار حسابداری و سرویسهای دیگر در کد عمومی یا مخزن قابل دیدن قرار نگیرند. اگر سایت به حسابداری وصل است، این کلیدها اهمیت بیشتری دارند؛ نمونهاش را در اتصال سایت به نرمافزار حسابداری ببینید.
۶. HTTPS، فایروال و تنظیمات پایه
گواهی SSL و باز شدن سایت با HTTPS امروز حداقل است و بیشتر هاستها آن را رایگان میدهند. ولی قفل کنار آدرس فقط یعنی ارتباط رمزنگاری شده؛ جلوی افزونه آسیبپذیر، رمز ضعیف یا فایل مخرب را نمیگیرد. چند تنظیم دیگر هم هست که صاحب سایت میتواند از سازنده بپرسد:
- همه نسخههای HTTP و با و بدون www به یک آدرس HTTPS هدایت میشوند؟
- تاریخ انقضای گواهی پایش میشود و تمدید خودکار دارد؟
- پیامهای خطای فنی (مسیر فایلها، نسخه نرمافزار) به کاربر نمایش داده نمیشوند؟
- صفحه ورود مدیر در آدرس قابل حدس عمومی است یا محدودیت دسترسی دارد؟
- فایروال وب (WAF) جلوی سایت فعال است؟ بسیاری از سرویسهای CDN، از جمله سرویسهای داخلی، فایروال وب و محدودیت نرخ درخواست را هم ارائه میکنند.
- سطح دسترسی فایلها و پوشهها روی سرور درست تنظیم شده و پوشه آپلود قابل اجرا نیست؟
اینها کارهای کوچکیاند که هزینه کمی دارند و چند مسیر حمله رایج را میبندند. انتخاب هاست داخل یا خارج و تنظیم CDN را در هاست و CDN برای سایت کسبوکار در ایران بررسی کردهایم. فایروال وب مفید است، ولی جای بهروزرسانی و بکاپ را نمیگیرد.
۷. پایش و برنامه واکنش
هرچقدر هم پیشگیری کنید، باید آماده روزی باشید که چیزی اتفاق میافتد. تفاوت یک حادثه چندساعته و یک بحران چندهفتهای، معمولاً آمادگی قبلی است:
- پایش دسترسپذیری: سرویسی که هر چند دقیقه سایت را چک کند و در صورت قطعی پیامک یا پیام بفرستد.
- هشدار تغییرات مشکوک: ساخت کاربر مدیر جدید، تغییر فایلهای اصلی، افزایش ناگهانی ارسال پیامک.
- گزارشها (لاگها): ورودهای پنل مدیریت و خطاهای سرور نگه داشته شوند تا بعد از حادثه بتوان فهمید چه شده است.
- برنامه یکصفحهای: اگر سایت هک شد، اولین تماس با کیست، بکاپ کجاست، چه کسی رمزها را عوض میکند و به مشتریها چه گفته میشود.
- پایش نتایج جستوجو: در Google Search Console هشدارهای امنیتی و صفحههای عجیب ایندکسشده را ببینید.
علائم هک شدن و اینکه کدام مورد چکلیست جلویش را میگیرد
بیشتر نفوذها با چند الگوی تکراری انجام میشوند. این جدول نشان میدهد هر الگو معمولاً با چه نشانهای خودش را نشان میدهد و کدام بخش این چکلیست جلویش را میگیرد. اگر یکی از این نشانهها را دیدید، همان روز بررسی کنید.
| نوع حمله | نشانه رایج | کدام مورد چکلیست جلویش را میگیرد |
|---|---|---|
| حدس رمز (Brute Force) | تعداد زیاد ورود ناموفق، کندی صفحه ورود | محدودیت تلاش ورود، ورود دومرحلهای |
| تصاحب حساب | کاربر مدیر ناشناس، تغییر ایمیل یا تنظیمات بدون اطلاع | حساب جدا برای هر نفر، ورود دومرحلهای، بستن دسترسیهای قدیمی |
| سوءاستفاده از افزونه آسیبپذیر | هدایت کاربران به سایت دیگر، فایلهای ناشناس | بهروزرسانی منظم، حذف افزونه بلااستفاده و نالشده |
| اسپم سئو | صفحههای تبلیغاتی ناشناس در نتایج گوگل | بهروزرسانی، پایش Search Console |
| آپلود فایل مخرب | مصرف غیرعادی منابع سرور، هشدار هاست | کنترل نوع و حجم فایل، پوشه آپلود غیرقابل اجرا |
| بمباران پیامکی | خالی شدن ناگهانی اعتبار پنل پیامک | محدودیت ارسال برای هر شماره و IP، کپچا |
| فیشینگ | ایمیل یا پیام جعلی بازیابی رمز به کارکنان | ورود دومرحلهای، آموزش کوتاه تیم |
کندی ناگهانی سایت همیشه نشانه هک نیست؛ گاهی علتش هاست یا منابع خارجی است. برای تشخیص علت کندی، سایت کند است؛ تشخیص علت را ببینید.
چه کسی مسئول چیست؟
بخش زیادی از ضعفهای امنیتی از اینجا میآید که هر کس فکر میکند کار با دیگری است. هاست میگوید امنیت سایت با برنامهنویس است، برنامهنویس میگوید سرور با هاست است و مدیر کسبوکار فکر میکند هر دو حواسشان هست. این جدول را با نگهدارنده سایت مرور کنید و هر خانه را به اسم یک نفر بنویسید.
| کار | مدیر کسبوکار | نگهدارنده یا توسعهدهنده | ارائهدهنده هاست |
|---|---|---|---|
| مالکیت دامنه و حسابها | مسئول اصلی | کمک در انتقال | - |
| فهرست و بستن دسترسیها | تصمیم و پیگیری | اجرا | - |
| بهروزرسانی سایت و افزونهها | پیگیری گزارش | مسئول اصلی | - |
| بهروزرسانی سیستمعامل سرور | - | در سرور مجازی یا اختصاصی | در هاست اشتراکی |
| بکاپ و آزمایش بازگردانی | تعیین حداکثر داده قابل از دست رفتن | اجرا و آزمایش | بکاپ سطح سرور (در صورت وجود) |
| پایش و هشدار | دریافت هشدار | راهاندازی و پاسخ | هشدار سوءاستفاده از منابع |
| برنامه واکنش به حادثه | مسئول اصلی و ارتباط با مشتری | اجرای فنی | همکاری در صورت نیاز |
اگر سایت را شخص یا شرکت دیگری نگهداری میکند، این تقسیم کار باید در قرارداد هم بیاید. بندهای لازم را در قرارداد برنامهنویسی پروژهای آوردهایم.
جدول بازه بررسی
| بازه | چه کاری | چه کسی |
|---|---|---|
| هر روز (خودکار) | بکاپ، پایش دسترسپذیری، هشدارها | سیستم، با گیرنده مشخص هشدار |
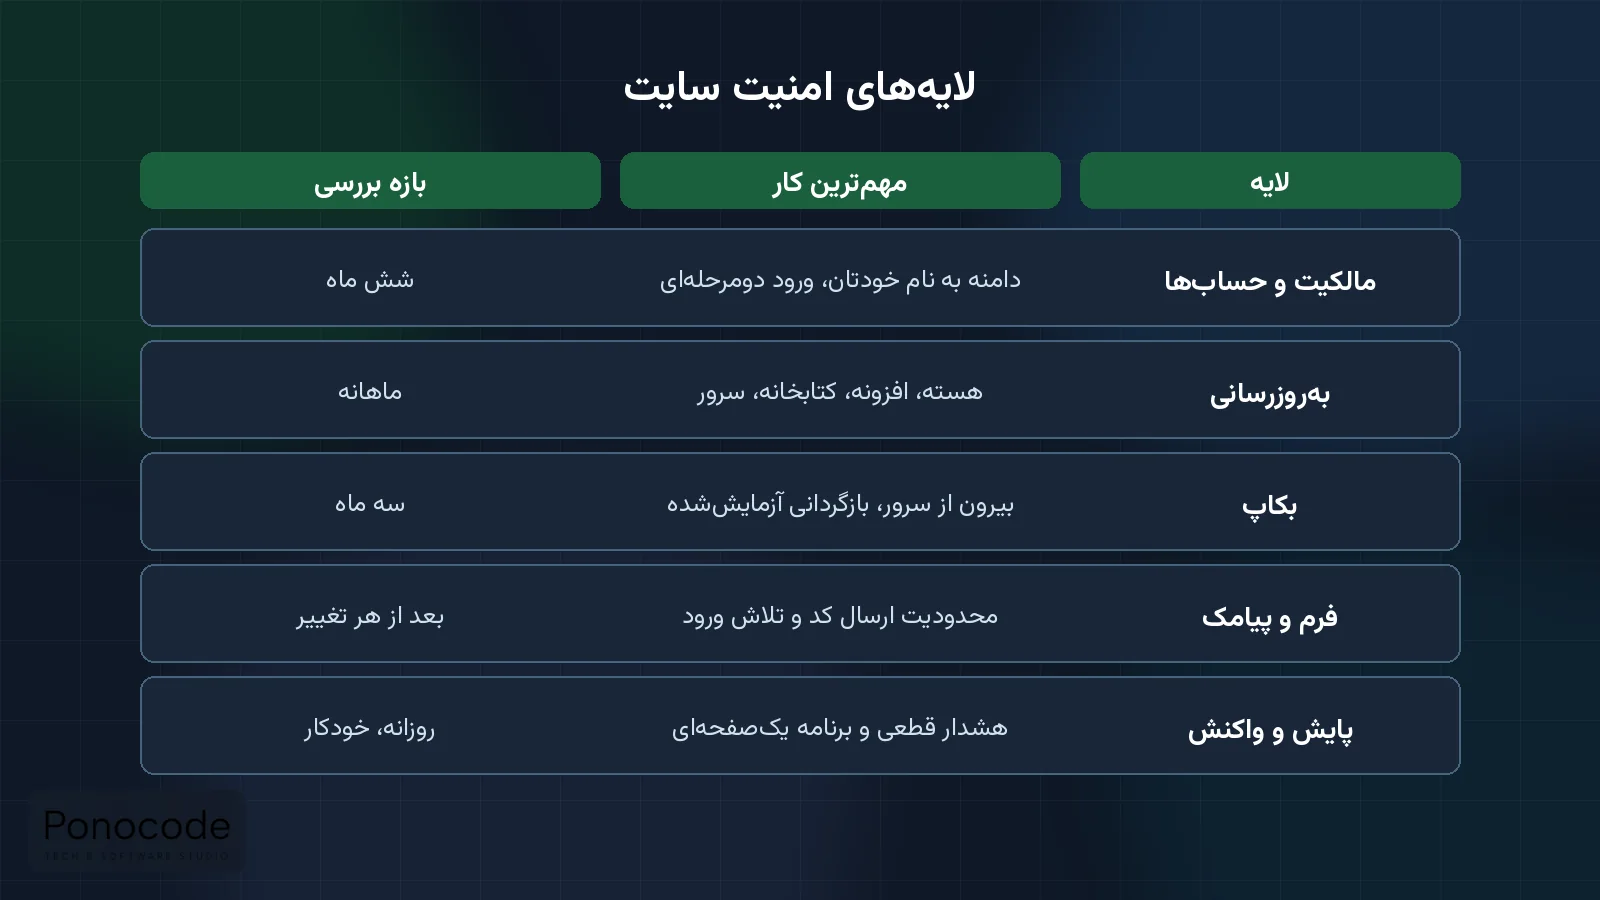
| هر ماه | بهروزرسانیها، بررسی کاربران مدیر، مرور هشدارها | نگهدارنده سایت، با گزارش کوتاه |
| هر سه ماه | آزمایش بازگردانی بکاپ | نگهدارنده سایت |
| هر شش ماه | مرور فایل داراییهای دیجیتال، تغییر رمزهای حساس، اجرای دوباره خودارزیابی | مدیر کسبوکار |
| پایان هر همکاری | بستن همه دسترسیهای آن فرد یا شرکت | مدیر کسبوکار، همان روز |
| بعد از هر تغییر بزرگ | بررسی امنیتی امکانات جدید (فرم، پرداخت، آپلود) | توسعهدهنده |
برنامه ۳۰ روزه برای سایتی که تا حالا جدی بررسی نشده
لازم نیست همه کارها را یکجا انجام دهید. این ترتیب از کارهای کمهزینه و پراثر شروع میشود و سایت را در یک ماه به وضعیت قابلقبول میرساند.
| بازه | کارها | خروجی آخر بازه |
|---|---|---|
| هفته اول | خودارزیابی، فایل داراییهای دیجیتال، شروع انتقال دامنه و حسابها به نام کسبوکار | فهرست کامل حسابها و مالک هر کدام |
| هفته دوم | بستن دسترسیهای اضافه، عوض کردن رمزهای مشترک، فعالسازی ورود دومرحلهای | هر نفر یک حساب با دسترسی لازم |
| هفته سوم | بکاپ خودکار بیرون از سرور، یک بار آزمایش بازگردانی، محدودیت پیامک و ورود | زمان واقعی بازگردانی نوشته شده |
| هفته چهارم | بهروزرسانی روی نسخه آزمایشی و بعد سایت اصلی، حذف افزونههای اضافه، پایش و برنامه واکنش | گزارش کوتاه وضعیت و تقویم بررسیهای بعدی |
سؤالهایی که از سازنده یا نگهدارنده سایت بپرسید
اگر سایت را شخص یا شرکت دیگری نگهداری میکند، این سؤالها را بپرسید و جوابها را مکتوب بگیرید. جواب مبهم به هر کدام، نشانه کاری است که باید انجام شود:
- آخرین بهروزرسانی امنیتی کی انجام شد؟
- بکاپ کجا نگه داشته میشود و آخرین بار کی بازگردانی آزمایش شد؟
- چه کسانی الان دسترسی مدیر یا سرور دارند؟
- ارسال پیامک و تلاش ورود محدودیت دارد؟
- اگر فردا سایت هک شود، ظرف چند ساعت به نسخه سالم برمیگردیم؟
- کد سایت و دسترسیها در صورت پایان همکاری چطور تحویل داده میشود؟
- هر ماه گزارش کوتاهی از کارهای انجامشده میگیرم؟
مثال: فروشگاه کوچک با سایت سهساله
یک فروشگاه اینترنتی فرضی را در نظر بگیرید که سه سال پیش سایتش را یک فریلنسر ساخته، حالا یک کارمند محتوای آن را بهروز میکند و گاهی برنامهنویس دیگری تغییرات کوچک میدهد. بررسی این چکلیست معمولاً چنین چیزهایی را نشان میدهد: دامنه به نام فریلنسر اول، پنج حساب مدیر که دو تا متعلق به افراد رفته است، افزونههایی که یک سال بهروز نشدهاند، بکاپ فقط روی همان هاست و فرم ورود پیامکی بدون محدودیت. امتیاز خودارزیابی چنین سایتی معمولاً زیر ۶ است.
ترتیب پیشنهادی رفع: انتقال دامنه به نام فروشگاه، بستن حسابهای اضافه و تغییر همه رمزها با ورود دومرحلهای، راهاندازی بکاپ بیرون از سرور و یک بار آزمایش بازگردانی، محدودیت ارسال پیامک، و بعد بهروزرسانی افزونهها روی نسخه آزمایشی. بیشتر این کارها چند روز کار است و هزینهاش در مقایسه با یک حادثه امنیتی کم است. اگر بعد از بررسی معلوم شود بخش زیادی از افزونهها دیگر پشتیبانی نمیشوند، شاید بازسازی بخشی از سایت منطقیتر از وصلهکاری مداوم باشد.
چکلیست خلاصه امنیت سایت
- دامنه، هاست و ایمیلهای اصلی به نام کسبوکار و با ایمیل سازمانی.
- تمدید خودکار دامنه و گواهی، یا یادآوری در تقویم تیم.
- فهرست بهروز همه کسانی که دسترسی دارند؛ دسترسیهای قدیمی بستهشده.
- یک حساب جدا برای هر نفر، با کمترین دسترسی لازم.
- ورود دومرحلهای برای پنل مدیریت، هاست، ایمیل و ثبتکننده دامنه.
- رمزها در نرمافزار مدیریت رمز، نه در پیامرسان.
- هسته، افزونهها، کتابخانهها و سرور بهروز؛ بدون افزونه نالشده.
- بکاپ روزانه بیرون از سرور با چند نسخه قدیمی و بازگردانی آزمایششده.
- مخزن کد به نام کسبوکار.
- محدودیت ارسال کد پیامکی و تلاش ورود.
- کنترل نوع و حجم فایلهای آپلودی.
- پرداخت فقط در درگاه بانکی با استعلام نتیجه از درگاه؛ کلیدهای اتصال خارج از کد عمومی.
- HTTPS اجباری، پایش انقضای گواهی و فایروال وب در صورت امکان.
- پایش دسترسپذیری و هشدار به گیرنده مشخص؛ جدول مسئولیت و برنامه یکصفحهای واکنش به حادثه.
- هزینه سختسازی و نگهداری ماهانه در بودجه آمده و با بازه بازار مقایسه شده است.
- قسط آخر به آزمون پذیرش (بازگردانی بکاپ، بستن دسترسیها، تحویل مستند) وصل شده است.
هزینه امنیت سایت در ۱۴۰۵
بیشتر موارد این چکلیست به ابزار گران نیاز ندارند؛ به نظم و مسئول مشخص نیاز دارند. هزینه اصلی، زمان نگهدارنده سایت برای بهروزرسانی، بکاپ و پایش است که معمولاً در قرارداد پشتیبانی ماهانه میآید. برای اینکه تصویری از بازار داشته باشید، اینها نمونه بازههایی است که در صفحههای عمومی بازار ایران برای بکاپ، نگهداری امنیتی و پشتیبانی دیده میشود؛ این قیمت پونوکد نیست و دامنه خدمات بستهها بین شرکتها خیلی فرق دارد.
| نوع خدمت | نمونه تعرفه اعلامشده در بازار | چه زمانی لازم است |
|---|---|---|
| اجرای چکلیست پایه توسط خود تیم | بیشتر زمان، هزینه مستقیم کم | همه سایتها، بهعنوان قدم اول |
| بکاپ روزانه بیرون از سرور | از حدود ۵۰۰ هزار تومان در ماه | هر سایتی که داده یا سفارش ثبت میکند |
| نگهداری امنیتی مداوم (فایروال، اسکن، وصله) | از حدود ۱٫۵ میلیون تومان در ماه | فروشگاهها و سایتهای درآمدزا |
| پشتیبانی فنی با زمان پاسخ مشخص | از حدود ۳ میلیون تومان در ماه | کسبوکاری که قطعی چندساعته برایش گران است |
| بررسی و سختسازی یکباره | بعد از دیدن سایت و بهصورت کتبی | سایت قدیمی، سابقه نفوذ یا قبل از کمپین بزرگ |
هزینه هاست، CDN، پنل پیامک و لایسنس افزونهها معمولاً جدا حساب میشود. اگر سایت قدیمی است و مشکلات ساختاری دارد، ممکن است بازسازی بخشی از آن بهصرفهتر از وصلهکاری مداوم باشد. عوامل قیمت ساخت و نگهداری را در صفحه قیمتگذاری ببینید.
بازه تقریبی سختسازی یکباره در بازار
وقتی خود تیم وقت یا دانش اجرای کامل چکلیست را ندارد، بررسی و سختسازی یکباره از بیرون سفارش داده میشود. بازههایی که در پیشنهادهای عمومی دیده میشود تقریباً این شکلی است (قیمت پونوکد نیست):
| دامنه کار | بازه تقریبی بازار | معمولاً شامل |
|---|---|---|
| سایت معرفی ساده بدون پرداخت | از چند میلیون تومان | مرور دسترسیها، بهروزرسانی، بکاپ بیرون از سرور، HTTPS |
| فروشگاه یا سایت با فرم و پیامک | حدود ۱۰ تا ۴۰ میلیون تومان | محدودیت ورود و OTP، آزمایش بازگردانی، پایش، گزارش اولویتها |
| سایت قدیمی با سابقه نفوذ یا چند سیستم متصل | از حدود ۴۰ میلیون تومان به بالا | پاکسازی، سختسازی عمیقتر، هماهنگی درگاه و پیامک، مستند نگهداری |
برای مقایسه، نرخنامه رسمی خدمات نرمافزاری (فاوا) برای ۱۴۰۵ پایه ساعتی را برای شرکتها حدود ۵۷۶ هزار تومان و برای افراد حدود ۲۷۱ هزار تومان پیش از ضریبها آورده است. یک بررسی و سختسازی جدی معمولاً چند ده ساعت کار تحلیل، وصله و آزمون میخواهد. اگر پیشنهادی خیلی زیر این حساب است، بپرسید کدام بخش در آن نیامده: بکاپ بیرون از سرور، آزمایش بازگردانی، بستن دسترسیها یا مستند تحویل.
پیشنهاد بررسی یا سختسازی امنیتی را چطور بخوانید
چند جمله در پیشنهادها زیاد تکرار میشود. معنی عملیشان این است:
| جمله در پیشنهاد | معنی عملی | چه بپرسید |
|---|---|---|
| «سختسازی کامل» | ممکن است فقط چند تنظیم و یک افزونه باشد | فهرست دقیق کارها و خروجی مکتوب چیست؟ |
| «اسکن امنیتی رایگان» | اغلب اسکن خودکار سطحی است | دسترسیها، بکاپ و مالکیت دامنه هم بررسی میشود؟ |
| «فایروال فعال میکنیم» | بدون قوانین درست، فقط هزینه اضافه است | چه قوانینی تنظیم میشود و گزارش ماهانه میگیریم؟ |
| «پشتیبانی امنیتی ماهانه» | گاهی فقط پاسخ تیکت، نه بهروزرسانی منظم | بهروزرسانی، بکاپ و پایش در بسته هست یا جدا؟ |
| «ضمانت عدم هک» | ادعای غیرواقعی است | اگر نفوذ شد، زمان و هزینه بازگردانی چطور است؟ |
| «تحویل در دو روز» | بدون آزمایش بازگردانی و بستن دسترسیها | آزمون پذیرش و گزارش نسخهها در این زمان هست؟ |
| «افزونه امنیتی نصب میشود» | جای مالکیت حسابها و بکاپ بیرون از سرور را نمیگیرد | چکلیست مالکیت و بکاپ هم انجام میشود؟ |
هزینههای پنهان ضعف امنیت
قیمت ابزار یا بسته ماهانه، معمولاً همه هزینه نیست. اینها وقتی امنیت ضعیف است، جدا حساب میشوند:
| مورد | چرا گران تمام میشود | نکته |
|---|---|---|
| قطع شدن فروشگاه | هر ساعت قطعی، سفارش ازدسترفته است | برای فروشگاه پررفتوآمد، چند ساعت قطعی از هزینه یک سال بکاپ بیشتر است |
| بازیابی سئو بعد از هک | صفحه اسپم در نتایج و هشدار مرورگر | پاکسازی فنی تازه شروع کار است؛ برگشت رتبه هفتهها طول میکشد |
| سوءاستفاده از پنل پیامک | کد ورود بدون محدودیت، هزاران پیامک میفرستد | صورتحساب پیامک و قفل شدن خط؛ جزئیات در ورود با پیامک |
| پرداخت مشکوک یا تکراری | کلید درگاه در کد عمومی یا تأیید نادرست | جریمه درگاه و برگشت وجه؛ ببینید پرداخت ناموفق |
| بازنویسی بخشی از سایت | نفوذ عمیق یا کد آلوده قدیمی | گاهی از وصلهکاری مداوم گرانتر است |
| از دست رفتن اعتماد مشتری | پیام «سایت ناامن» یا لو رفتن داده | اندازهگیری سخت است ولی اثر بلندمدت دارد |
| نرخ اضطراری پاکسازی | کار در تعطیل و نیمهشب گرانتر است | قرارداد نگهداری با زمان پاسخ مشخص، این نرخ را کم میکند |
| مالکیت دامنه یا هاست پیش دیگری | انتقال اضطراری روزها طول میکشد | مالکیت را قبل از بحران درست کنید |
پرداخت مرحلهای و آزمون پذیرش برای سختسازی
برای بررسی و سختسازی یکباره، پرداخت را به خروجی قابل آزمون وصل کنید، نه به گذشت زمان. یک تقسیم رایج:
| مرحله | سهم تقریبی | شرط پرداخت |
|---|---|---|
| خودارزیابی و فهرست اولویت | ۱۰ تا ۱۵ درصد | گزارش وضعیت فعلی با امتیاز خودارزیابی و فهرست کارها |
| مالکیت و دسترسیها | ۱۵ تا ۲۰ درصد | دامنه/هاست به نام کسبوکار؛ فهرست کاربران؛ دسترسیهای قدیمی بستهشده |
| بهروزرسانی و حذف افزونه نالشده | ۲۰ درصد | گزارش نسخهها؛ بدون افزونه یا قالب غیرمجاز |
| بکاپ بیرون از سرور و آزمایش بازگردانی | ۲۰ تا ۲۵ درصد | یک بازگردانی موفق روی محیط آزمایشی با صورتجلسه |
| محدودیت ورود، پیامک، HTTPS و پایش | ۱۵ درصد | تنظیمات فعال و هشدار به گیرنده مشخص |
| تحویل مستند و قسط آخر | ۱۰ تا ۱۵ درصد | مستند نگهداری، رمزها در نرمافزار مدیریت رمز کسبوکار، برنامه واکنش یکصفحهای |
بندهای مربوط را در قرارداد برنامهنویسی پروژهای و روش تحویل گرفتن کار را در تحویل گرفتن پروژه نرمافزاری نوشتهایم. مالکیت سورس و ریپو را هم در مالکیت سورس کد سایت ببینید.
عددهایی که بعد از ۹۰ روز باید ببینید
امنیت وقتی بهتر شده که این عددها روشنتر شده باشند. قبل از شروع سختسازی، همینها را یک بار ثبت کنید تا مقایسه داشته باشید:
| شاخص | از کجا بخوانید | نشانه خوب |
|---|---|---|
| تعداد حساب مدیر فعال | فهرست کاربران پنل و هاست | فقط افراد فعلی؛ صفر حساب ناشناس |
| سن آخرین بهروزرسانی امنیتی | گزارش ماهانه نگهدارنده | کمتر از ۳۰ روز |
| موفقیت آخرین آزمایش بازگردانی بکاپ | صورتجلسه بازگردانی | حداقل یک بار در ۹۰ روز اخیر |
| هشدارهای پایش بدون پاسخ | ایمیل یا پیام هشدار | هیچ هشدار قطعی بیش از یک ساعت بیپاسخ نماند |
| تلاش ورود ناموفق مسدودشده | گزارش فایروال یا افزونه ورود | محدودیت فعال؛ بدون قفل شدن کاربران واقعی |
| صورتحساب غیرعادی پیامک | پنل پیامک | نزدیک الگوی مصرف عادی ماهانه |
| تماس اضطراری امنیتی | تیکتها یا پیامها | کم شدن ماهبهماه |
اگر بعد از سه ماه هنوز نمیدانید بکاپ کجاست یا چه کسانی دسترسی دارند، سختسازی تمام نشده است. برای نگهداری مداوم، پشتیبانی ماهانه سایت را ببینید.
راهنماهای تازه مرتبط؛ آبان ۱۴۰۵
- خرید اسکریپت آماده یا برنامه نویسی اختصاصی؛ اسکریپتهای نالشده و نسخههای قفلشکسته یکی از راههای رایج آلوده شدن سایتاند؛ ریسک خرید اسکریپت را بخوانید.
- بهترین شرکت طراحی سایت تهران و ایران ۱۴۰۵؛ امنیت و بکاپ را جزو ملاکهای انتخاب شرکت طراحی سایت بگذارید.
- ورود با پیامک در سایت ۱۴۰۵؛ اگر ورود با پیامک دارید، محدودیت درخواست برای جلوگیری از بمباران پیامکی را چک کنید.
مشاوره پیش از تصمیم: اگر میخواهید همین موضوع را روی پروژه خودتان بسنجید، بازه هزینه را در صفحه قیمتها ببینید و برای یک گفتوگوی کوتاه با ۰۹۹۱۵۶۱۵۹۴۶ تماس بگیرید، در تلگرام پیام بدهید یا فرم تماس را پر کنید.
سؤالهای رایج
سایت کوچک ما هدف هکرها نیست؛ لازم است؟
بیشتر حملهها هدفمند نیستند و با اسکریپتهای خودکار، هزاران سایت را برای آسیبپذیریهای شناختهشده بررسی میکنند. کوچک بودن سایت محافظت نمیکند.
افزونه امنیتی وردپرس کافی است؟
کمک میکند، ولی جای بهروزرسانی، بکاپ بیرون از سرور، مالکیت درست حسابها و ورود دومرحلهای را نمیگیرد. چند افزونه امنیتی همزمان هم معمولاً بهجای امنیت بیشتر، تداخل و کندی میآورد.
سایت اختصاصی امنتر از وردپرس است؟
نه لزوماً. سایت اختصاصی سطح حمله کمتری از افزونههای عمومی دارد، ولی اگر بد نوشته یا نگهداری نشود، آسیبپذیر است. کیفیت ساخت و نگهداری مهمتر از نوع پلتفرم است. درباره ساخت با Next.js و Django در طراحی سایت با Next.js بیشتر نوشتهایم.
SSL داریم؛ یعنی سایت امن است؟
نه کامل. SSL فقط ارتباط بین مرورگر و سرور را رمزنگاری میکند. افزونه آسیبپذیر، رمز ضعیف یا دسترسی باز پنل مدیریت را حل نمیکند.
تست نفوذ لازم داریم؟
برای سایتهایی که پرداخت، اطلاعات حساس یا کاربران زیاد دارند، یک بررسی امنیتی مستقل ارزشمند است. برای سایت معرفی ساده، اجرای همین چکلیست معمولاً اولویت بالاتری دارد.
از کجا بفهمیم سایت الان آلوده است؟
نشانهها: هشدار در Search Console، صفحههای ناآشنا در نتایج جستوجو، کاربر مدیر ناشناس، هدایت عجیب کاربران موبایل. در این حالت مقاله سایت هک شده را دنبال کنید. هک میتواند روی سئو هم اثر بگذارد؛ بعد از پاکسازی، چکلیست سئو فنی را هم مرور کنید.
فریلنسر قبلی هنوز دسترسی دارد؛ چطور مؤدبانه ببندیم؟
بستن دسترسی بعد از پایان همکاری روال عادی است و نباید شخصی تلقی شود. از او بخواهید هر فایل یا اطلاعاتی را که برای تحویل لازم است بفرستد، بعد همه رمزهای مشترک را عوض کنید، حسابهای کاربریاش را حذف کنید و کلیدهای اتصال سرویسها (پیامک، درگاه) را از نو بسازید. اگر دامنه یا هاست به نام اوست، انتقال آن را قبل از هر کاری هماهنگ کنید.
سختسازی یکباره در ۱۴۰۵ حدوداً چقدر است؟
بسته به وضعیت سایت فرق دارد. اجرای چکلیست پایه بیشتر زمان داخلی است. بکاپ روزانه بیرون از سرور در بازار از حدود ۵۰۰ هزار تومان در ماه دیده میشود؛ نگهداری امنیتی مداوم از حدود ۱٫۵ میلیون تومان در ماه؛ پشتیبانی با زمان پاسخ مشخص از حدود ۳ میلیون تومان در ماه. بررسی و سختسازی یکباره معمولاً بعد از دیدن سایت بهصورت کتبی برآورد میشود. پایه ساعتی فاوا (حدود ۵۷۶ هزار شرکتی / ۲۷۱ هزار حقیقی) معیار خوبی برای سنجش پیشنهادهای خیلی ارزان است.
پیشنهاد خیلی ارزان برای امنیت قابل اعتماد است؟
لزوماً نه. پیشنهاد ارزان معمولاً آزمایش بازگردانی بکاپ، بستن دسترسیهای قدیمی یا مستند تحویل را ندارد و همان بخشهایی است که بعد از نفوذ گران تمام میشود. از طرف بخواهید با جدول پذیرش همین مقاله نشان بدهد کدام مرحلهها پوشش داده شده است.
استفاده از قالب یا افزونه نالشده چه خطری دارد؟
نسخههای نالشده از منبع اصلی بهروزرسانی نمیگیرند و گاهی کد مخرب یا راه نفوذ پنهان دارند. هزینه نسخه اصلی معمولاً از هزینه پاکسازی یک سایت آلوده کمتر است.
مطالب مرتبط
- سایت هک شده چه کنیم؟
- ورود با پیامک در سایت؛ امنیت OTP
- پرداخت ناموفق در فروشگاه اینترنتی
- پشتیبانی ماهانه سایت
- هاست و CDN برای سایت کسبوکار
- قرارداد برنامهنویسی پروژهای
- تحویل گرفتن پروژه نرمافزاری
- مالکیت سورس کد سایت
- سایت کند است؛ علت و هزینه رفع
- سئو فنی بعد از تحویل سایت
- اتصال سایت به نرمافزار حسابداری
- ووکامرس یا فروشگاه اختصاصی
بررسی امنیت سایت با پونوکد
پونوکد سایتها و سیستمهای اختصاصی را با Next.js و Django میسازد و نگهداری میکند و میتواند وضعیت فعلی سایت شما را با همین چکلیست بررسی کند و فهرست کارها را به ترتیب اولویت تحویل بدهد. خدمات پونوکد، طراحی سایت و عوامل قیمت را ببینید و برای مشاوره رایگان تماس بگیرید: ۰۹۹۱۵۶۱۵۹۴۶، تلگرام t.me/resonea یا فرم تماس.