صبح پیام میرسد که سایتتان مشتری را به یک سایت شرطبندی میفرستد، یا گوگل کنار نتیجه سایت نوشته «ممکن است هک شده باشد»، یا صفحه اول سایت عوض شده است. در این لحظه بیشتر مدیران یکی از دو کار را میکنند و هر دو اوضاع را بدتر میکند: یا با عجله فایلها را پاک میکنند و اولین بکاپی را که پیدا میکنند برمیگردانند، یا چند روز صبر میکنند به امید اینکه خودش درست شود.
این راهنما برای صاحب کسبوکاری است که برنامهنویس نیست، ولی باید درست تصمیم بگیرد: در ساعت اول چه کند، چه دسترسیهایی را آماده کند، چه زمانی پاکسازی کافی است و چه زمانی بازسازی، پاکسازی در بازار ۱۴۰۵ حدوداً چقدر خرج دارد، از تیم فنی چه گزارشی بخواهد و بعد از پاکسازی چطور هشدار گوگل و اعتماد مشتری را برگرداند. بخشهای فنی را آنقدر توضیح دادهایم که بتوانید کار تیم فنی یا هاستینگ را بسنجید.
بهروزرسانی ۲۴ مهر ۱۴۰۵: جدول قیمت بازار بدون نام فروشنده بازنویسی شد و زمانبندی ۷۲ ساعت اول، راهنمای خواندن پیشنهاد پاکسازی، هزینههای پنهان هک، پرداخت مرحلهای با آزمون پذیرش، عددهای روز سی و نود و مطالب مرتبط اضافه شد.
پاسخ کوتاه:
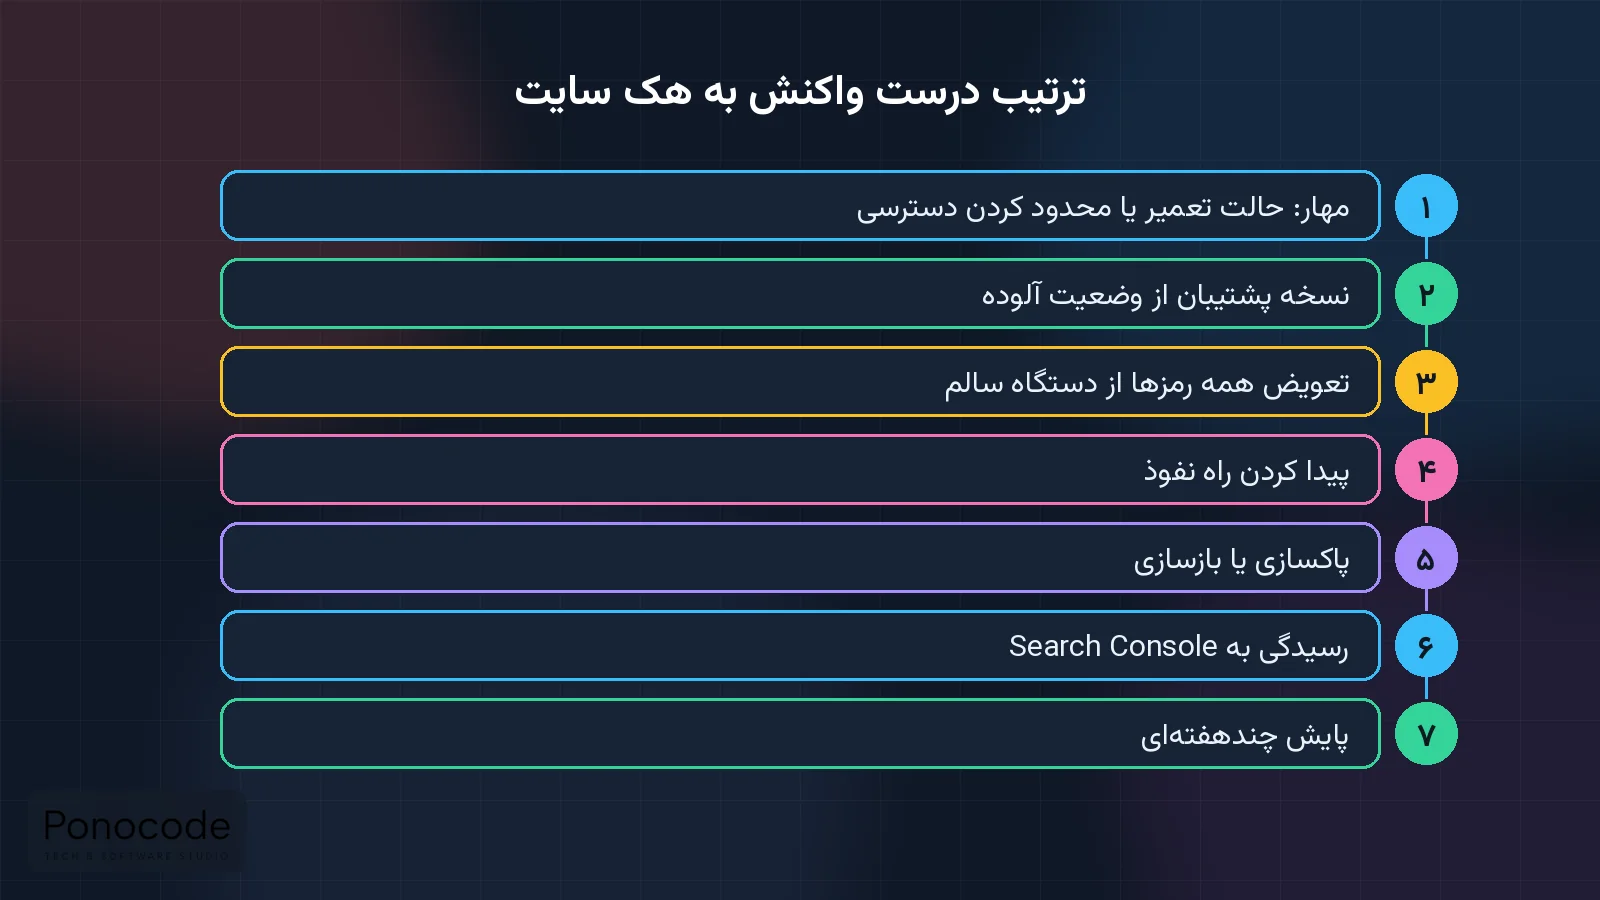
- اول جلوی آسیب به بازدیدکننده را بگیرید: حالت تعمیر یا بستن موقت دسترسی عمومی.
- قبل از هر پاک کردنی، از همان وضعیت آلوده (فایلها، دیتابیس، لاگها) نسخه پشتیبان جدا بگیرید.
- همه رمزها را از یک دستگاه سالم عوض کنید؛ نه فقط رمز پنل سایت.
- تا راه نفوذ پیدا نشده، بکاپ برنگردانید؛ وگرنه هک معمولاً چند روز بعد برمیگردد.
- بعد از پاکسازی کامل، از Search Console درخواست بررسی بدهید. طبق راهنمای گوگل، بررسی از چند روز تا چند هفته طول میکشد.
- در بازار ۱۴۰۵، پاکسازی وردپرس ساده معمولاً از حدود ۲ تا ۸ میلیون تومان شروع میشود، فروشگاه با هشدار گوگل حدود ۸ تا ۲۰ میلیون و سایت اختصاصی از حدود ۱۵ میلیون تومان به بالا؛ اینها قیمت پونوکد نیستند.
- قسط آخر را به آزمون پذیرش وصل کنید: گزارش کتبی راه نفوذ، اسکن تمیز، نبود کاربر ناشناس، رمزهای عوضشده و چند روز پایش بدون برگشت آلودگی.
آخرین بازبینی: ۲۴ مهر ۱۴۰۵ · نویسنده: رامین اسلامی
از کجا بفهمیم سایت هک شده است؟
همه هکها صفحه اول را عوض نمیکنند. بیشتر نفوذها بیصدا هستند، چون مهاجم میخواهد مدت طولانی از سایت شما استفاده کند: برای اسپم سئو، فرستادن ایمیل تبلیغاتی یا هدایت کاربر به سایت خودش. این نشانهها را جدی بگیرید:
| نشانه | معمولاً یعنی | چطور خودتان بررسی کنید | فوریت |
|---|---|---|---|
| بازدیدکننده از گوشی یا از گوگل به سایت دیگری هدایت میشود | کد ریدایرکت در فایلها، دیتابیس یا تنظیمات سرور | از یک گوشی دیگر، روی نتیجه گوگل کلیک کنید؛ نه مستقیم آدرس را بزنید | خیلی بالا |
| در جستوجوی site:دامنهشما صفحههایی با عنوانهای نامربوط (دارو، شرطبندی، متن ژاپنی یا چینی) دیده میشود | تزریق صفحههای اسپم برای سئو | جستوجوی site:دامنه همراه با کلمههایی مثل casino یا viagra | بالا |
| هشدار قرمز مرورگر یا برچسب «ممکن است هک شده باشد» در نتایج گوگل | گوگل بدافزار یا محتوای مخرب شناسایی کرده است | بخش Security issues در Search Console | خیلی بالا |
| کاربر مدیر ناشناس در پنل سایت | مهاجم دسترسی ماندگار ساخته است | فهرست کاربران با نقش مدیر را با فهرست آدمهای واقعی مقایسه کنید | بالا |
| مالک یا کاربر ناشناس در Search Console | مهاجم خودش را مالک سایت ثبت کرده تا صفحههایش زودتر ایندکس شود | تنظیمات Search Console، بخش کاربران و مالکان | بالا |
| هاستینگ حساب را به دلیل ارسال اسپم یا مصرف غیرعادی محدود کرده | اسکریپت مخرب روی سرور اجرا میشود | پیام هاستینگ و نمودار مصرف منابع را ببینید | بالا |
| کندی ناگهانی و مصرف بالای منابع | ممکن است استخراج رمزارز یا حمله از سرور شما باشد؛ یا فقط مشکل فنی | اول علتهای معمول کندی را کنار بگذارید | متوسط، نیاز به بررسی |
| مشتری از پیامک یا ایمیل مشکوک به نام شما خبر میدهد | ممکن است اطلاعات مشتری نشت کرده باشد | زمان و متن پیام را از مشتری بگیرید و نگه دارید | خیلی بالا |
کندی همیشه نشانه هک نیست. اگر فقط سایت کند شده و نشانه دیگری ندارید، اول راهنمای علت کندی سایت و راه رفع آن را ببینید تا بیدلیل سراغ پاکسازی نروید.
ریدایرکت را نمیبینید؟ اینطور امتحان کنید
برخی ریدایرکتهای مخرب فقط برای بازدیدکنندهای فعال میشوند که از گوگل و با گوشی میآید، و برای مدیری که وارد پنل شده یا مستقیم آدرس را میزند، دیده نمیشوند. گوگل هم در راهنمای خودش به همین موضوع اشاره میکند: مهاجمها عمداً محتوا را از چشم صاحب سایت پنهان میکنند. پس اگر مشتری گزارش داد و شما چیزی ندیدید، گزارش را رد نکنید. این سه روش را امتحان کنید:
- از یک گوشی دیگر و اینترنت دیگر، در گوگل اسم برندتان را جستوجو کنید و روی نتیجه سایت بزنید. با مرورگری که در پنل سایت لاگین نیست.
- ابزار بازرسی آدرس (URL Inspection) در Search Console صفحه را همانطور نشان میدهد که گوگل میبیند. اگر متن یا لینکی میبینید که خودتان نگذاشتهاید، سایت آلوده است.
- از تیم فنی بخواهید صفحه را با ابزار خط فرمان (مثل curl) و با ارجاع از گوگل و شناسه مرورگر موبایل بخواند. این روش بدون باز کردن صفحه آلوده در مرورگر، ریدایرکت پنهان را نشان میدهد.
ساعت اول: پنج کار که باید به همین ترتیب انجام شود
- جلوی آسیب به بازدیدکننده را بگیرید. سایت را در حالت تعمیر بگذارید یا با کمک هاستینگ دسترسی عمومی را موقتاً ببندید و فقط به آیپی تیم فنی اجازه دسترسی بدهید. هدف پنهان کردن مشکل نیست؛ هدف این است که مشتری به سایت مخرب فرستاده نشود و اطلاعات بیشتری از دست نرود.
- از وضعیت فعلی نسخه پشتیبان بگیرید. عجیب به نظر میرسد، ولی نسخه آلوده برای پیدا کردن راه نفوذ و فهمیدن اینکه چه دادهای در معرض خطر بوده لازم است. فایلها، دیتابیس و اگر ممکن است لاگهای سرور را جدا و بیرون از همان سرور نگه دارید.
- همه رمزها را از یک دستگاه سالم عوض کنید. پنل مدیریت سایت، هاست یا سرور، دیتابیس، FTP، ایمیلهای مرتبط و حساب ثبت دامنه. اگر رایانه خودتان آلوده باشد، رمز جدید هم دزدیده میشود.
- به هاستینگ یا تیم فنی خبر بدهید. زمان دقیق اولین نشانه، کارهایی که انجام دادهاید و هر تغییری که اخیراً روی سایت رخ داده (افزونه جدید، کارمند جدید با دسترسی، انتقال سرور) را بنویسید.
- از بکاپهای قدیمی محافظت کنید. مطمئن شوید بکاپ خودکار، نسخههای سالم قدیمی را با نسخه آلوده جایگزین نمیکند. اگر بکاپگیری خودکار روی چند نسخه محدود است، فعلاً متوقفش کنید.
زمانبندی ۷۲ ساعت اول
ساعت اول فقط شروع کار است. یک زمانبندی معقول برای سه روز اول اینطور است؛ اگر تیم فنی برنامهای شبیه این ندارد، بپرسید چرا:
| زمان | کار اصلی | مسئول | خروجی که باید ببینید |
|---|---|---|---|
| ساعت ۰ تا ۲ | حالت تعمیر، نسخه پشتیبان از وضعیت آلوده، عوض کردن رمزهای اصلی | شما یا هاستینگ | سایت دیگر کاربر را جایی نمیفرستد؛ فایل بکاپ آلوده جدا ذخیره شده |
| ساعت ۲ تا ۲۴ | بررسی لاگها، پیدا کردن فایلها و کاربران مشکوک، حدس اولیه راه نفوذ | تیم فنی | فهرست اولیه یافتهها و تخمین زمان و هزینه |
| روز دوم | پاکسازی فایل و دیتابیس، حذف در پشتی، بهروزرسانی یا حذف افزونه آسیبپذیر | تیم فنی | اسکن تمیز و فهرست تغییرها |
| روز دوم تا سوم | بستن راه نفوذ، سختسازی پنل و سرور، فعال کردن ورود دومرحلهای | تیم فنی و شما | رمزها و کلیدهای درگاه و API عوض شدهاند |
| روز سوم | برداشتن حالت تعمیر، درخواست بررسی در Search Console، اطلاع به مشتریان در صورت نیاز | شما با کمک تیم فنی | گزارش کتبی پاکسازی و درخواست ثبتشده در گوگل |
| هفتههای بعد | پایش فایلها، لاگ و نتایج site:دامنه | مسئول نگهداری | آلودگی برنگشته و هشدار گوگل برداشته شده |
دسترسیهایی که باید برای تیم فنی آماده کنید
بخش زیادی از زمان پاکسازی، صرف پیدا کردن رمز هاست یا پیدا کردن کسی میشود که دامنه به نامش است. این فهرست را از قبل آماده کنید. رمزها را در فرم سایت یا پیامرسان عمومی نفرستید؛ بعد از پایان کار هم همه را دوباره عوض کنید.
| دسترسی | برای چه لازم است | اگر ندارید |
|---|---|---|
| کنترلپنل هاست یا دسترسی سرور | بررسی فایلها، لاگها و کارهای زمانبندیشده | از هاستینگ با مدارک مالکیت بخواهید |
| پنل مدیریت سایت | بررسی کاربران، تنظیمات و افزونهها | از طریق دیتابیس قابل بازیابی است |
| دیتابیس | پیدا کردن کد تزریقشده در محتوا و تنظیمات | معمولاً از کنترلپنل هاست در دسترس است |
| حساب ثبت دامنه و DNS | اطمینان از دستنخوردن رکوردها و قفل انتقال دامنه | سراغ کسی بروید که دامنه را ثبت کرده |
| Search Console | دیدن هشدارها و درخواست بررسی | بعد از پاکسازی سایت را دوباره تأیید کنید |
| پنل درگاه پرداخت و پیامک | تعویض کلیدها و توکنهای اتصال | از پشتیبانی سرویسدهنده بخواهید |
اگر بعضی از این دسترسیها دست پیمانکار قبلی است و شما ندارید، خود این یک مشکل جدی است. درباره این موضوع در مالکیت سورس کد سایت قبل از امضای قرارداد و تحویل گرفتن پروژه نرمافزاری مفصل نوشتهایم.
رایجترین انواع هک و جایی که باید گشت
دانستن نوع هک به شما کمک میکند حرف تیم فنی را بفهمید و زمان کار را حدودی تخمین بزنید. زمانهای این جدول برای سایتهای کوچک و متوسط است و فقط برای مقایسه آمده؛ هر سایت شرایط خودش را دارد.
| نوع هک | چه میبینید | معمولاً کجا را باید گشت | زمان تقریبی رسیدگی |
|---|---|---|---|
| ریدایرکت مخرب | کاربر موبایلی یا ورودی از گوگل به سایت دیگری میرود | فایلهای پیکربندی وبسرور، فایلهای قالب، اسکریپتهای بیرونی، دیتابیس | ۱ تا ۳ روز |
| صفحههای اسپم (مثلاً اسپم ژاپنی) | هزاران صفحه با عنوان نامربوط در نتایج گوگل | فایلهای سازنده صفحه، نقشه سایت جعلی، مالک ناشناس Search Console | ۲ تا ۵ روز؛ خروج از نتایج چند هفته |
| در پشتی و مدیر مخفی | معمولاً چیزی دیده نمیشود تا هک بعدی | فایلهای شبیه فایلهای اصلی، پوشه آپلود، کاربران دیتابیس | جزو هر پاکسازی کامل |
| صفحه فیشینگ | صفحهای شبیه بانک یا درگاه روی دامنه شما | پوشههای ناشناس روی سرور | ۱ تا ۲ روز؛ گزارش به مرجع رسمی را هم جدی بگیرید |
| ارسال اسپم از سرور | هاستینگ هشدار داده یا ایمیلهای سایت به اسپم میرود | اسکریپتهای ارسال ایمیل، کارهای زمانبندیشده | ۱ تا ۲ روز؛ خروج از لیست سیاه ایمیل جداست |
اشتباههایی که هک را برمیگرداند
برگرداندن بکاپ بدون پیدا کردن راه نفوذ. اگر نفوذ از یک افزونه قدیمی یا رمز لو رفته بوده، بکاپ همان افزونه و همان رمز را برمیگرداند. مهاجم چند روز بعد دوباره وارد میشود و این بار شاید بکاپها را هم آلوده کرده باشد.
پاک کردن فقط فایلهای آشکار. مهاجم معمولاً چند در پشتی میگذارد: کاربر مدیر مخفی، فایل با نام شبیه فایلهای اصلی، کد در دیتابیس، کار زمانبندیشده روی سرور. پاک کردن یکی و رها کردن بقیه یعنی بازگشت هک.
عوض نکردن رمزهای جانبی. بسیاری فقط رمز پنل سایت را عوض میکنند و رمز هاست، دیتابیس، ایمیل و کلیدهای درگاه پرداخت همان میماند.
ریدایرکت کردن صفحههای اسپم به صفحه اصلی. این کار صفحههای اسپم را از نتایج بیرون نمیبرد و گاهی وضع را بدتر میکند. آدرسهایی که مهاجم ساخته باید ۴۰۴ یا ۴۱۰ برگردانند.
سکوت درباره نشت اطلاعات. اگر اطلاعات مشتریان (شماره، آدرس، سفارش) در معرض خطر بوده، پنهان کردنش اعتماد را بیشتر از خود هک از بین میبرد.
پاکسازی کافی است یا بازسازی؟
بعد از مهار، تیم فنی باید تصمیم بگیرد سایت فعلی را پاکسازی کند یا یک نسخه تمیز بسازد و فقط محتوا و داده سالم را به آن منتقل کند. این جدول به تصمیم کمک میکند:
| وضعیت | پاکسازی سایت فعلی | بازسازی و انتقال محتوا |
|---|---|---|
| راه نفوذ پیدا شده و مشخص است | معمولاً کافی | لازم نیست |
| راه نفوذ پیدا نشده | ریسک بازگشت بالا | انتخاب امنتر |
| سایت سالها بهروز نشده و افزونه یا قالب نال دارد | موقتی | توصیه میشود |
| هک چندمین بار است تکرار میشود | جواب نداده است | توصیه میشود |
| کد اختصاصی بدون مستند و بدون مخزن کد | سخت و پرخطا | بسته به اندازه سایت |
| سایت تازه و تمیز با یک نقطه نفوذ مشخص | کافی | لازم نیست |
| سایت به هر حال قرار بود بازطراحی شود | فقط برای مهار فوری | فرصت خوبی است؛ با حفظ آدرسها و سئو |
در سایتهای وردپرسی، نصب تمیز هسته، قالب و افزونهها از منبع رسمی و انتقال فقط محتوا و تصاویر بررسیشده، رایجترین روش بازسازی است. در سایتهای اختصاصی، اگر کد در مخزن کد (مثل Git) نگهداری شود، مقایسه فایلهای روی سرور با نسخه مخزن، تغییرات مهاجم را خیلی سریع نشان میدهد. این یکی از دلیلهایی است که پیشنهاد میکنیم هر سایت اختصاصی کدش را در مخزنی داشته باشد که به نام خود صاحب سایت است.
اگر به بازسازی رسیدید، هزینهها و مراحلش را در هزینه بازطراحی سایت در ۱۴۰۵ ببینید و برای اینکه رتبهها از دست نرود، چکلیست بازطراحی بدون افت سئو را کنار دستتان داشته باشید.
پاکسازی چه مراحلی دارد؟
لازم نیست خودتان این کارها را انجام دهید، ولی بدانید تیم فنی باید چه کند و گزارش چه چیزهایی را از او بخواهید:
- مقایسه فایلهای هسته، قالب و افزونهها با نسخه رسمی و جایگزینی فایلهای تغییرکرده.
- بررسی فایلهای ناشناس در پوشههای آپلود و پوشههایی که نباید کد اجرایی داشته باشند.
- جستوجوی کد تزریقشده در دیتابیس: محتوای نوشتهها، تنظیمات و ویجتها.
- بررسی همه کاربران با دسترسی مدیر و حذف کاربران ناشناس.
- بررسی تنظیمات سرور: فایلهای پیکربندی وبسرور، ریدایرکتها و کارهای زمانبندیشده.
- تعویض کلیدهای امنیتی و توکنهای اتصال به سرویسهای بیرونی، مثل درگاه پرداخت و پنل پیامک.
- بهروزرسانی همه اجزا و حذف افزونهها و قالبهای بلااستفاده یا نال.
- بررسی دوباره از بیرون: ریدایرکت با ارجاع گوگل، جستوجوی site: و گزارش Search Console.
گزارش پاکسازی باید اینها را داشته باشد
اگر تیمی بدون گزارش میگوید «پاک شد»، بپرسید راه نفوذ چه بود. پاکسازی بدون جواب این سؤال نیمهکاره است. یک گزارش قابل قبول، حتی اگر کوتاه باشد، این بخشها را دارد:
| بخش گزارش | چه چیزی باید بنویسد | چرا مهم است |
|---|---|---|
| راه نفوذ | افزونه، رمز، سرور یا هر نقطهای که مهاجم از آن وارد شد؛ یا صادقانه «پیدا نشد» | بدون آن معلوم نیست هک برنمیگردد |
| فهرست تغییرات مهاجم | فایلها، کاربران، جدولهای دیتابیس و تنظیمات دستخورده | برای بررسی دوباره و مستندات حقوقی |
| دادههای در معرض خطر | آیا به اطلاعات مشتری، سفارش یا پرداخت دسترسی داشته | تصمیم درباره اطلاعرسانی به مشتری |
| کارهای انجامشده | حذفها، بهروزرسانیها، رمزها و کلیدهای عوضشده | تا بدانید چه چیزی را دیگر لازم نیست دنبال کنید |
| پیشنهاد پیشگیری | با اولویت و هزینه تقریبی | برای تصمیم درباره نگهداری بعدی |
هزینه پاکسازی سایت هک شده در ۱۴۰۵
قیمت پاکسازی از ساعت کار درمیآید، نه از یک عدد ثابت. با این حال برای اینکه حدود بازار دستتان بیاید، قیمتهایی را که ارائهدهندههای ایرانی روی صفحه خدماتشان منتشر کردهاند (بررسیشده در مهر ۱۴۰۵) بر اساس نوع خدمت دستهبندی کردهایم. این اعداد قیمت پونوکد نیستند، ممکن است تغییر کرده باشند و هر کدام دامنه کار خودش را دارد.
| نوع خدمت (منابع عمومی بازار) | بازه قیمت اعلامشده | معمولاً شامل | معمولاً شامل نیست |
|---|---|---|---|
| پاکسازی پایه وردپرس با قیمت مقطوع | حدود ۲ تا ۵٫۵ میلیون تومان | حذف کد مخرب و در پشتی، حذف ریدایرکت، تحویل در یک تا سه روز | بازطراحی، رفع آسیبپذیری کد اختصاصی، پایش طولانی |
| پاکسازی وردپرس توسط فریلنسر | از حدود ۸ میلیون تومان | پاکسازی فایل و دیتابیس در چند روز | کیفیت و گزارش به خود فریلنسر بستگی دارد |
| بررسی اضطراری و حفظ وضعیت | از حدود ۷ میلیون تومان | نسخه پشتیبان از وضعیت آلوده، تشخیص منشأ و مسیر بازگرداندن | پاکسازی کامل معمولاً جدا قیمت داده میشود |
| پاکسازی کامل با رسیدگی به گوگل | از حدود ۱۵ میلیون تومان | بدافزار، صفحههای اسپم، درخواست بررسی Search Console، یک ماه پایش | بازنویسی بخشهای آسیبپذیر سایت اختصاصی |
| پلن امنیت و نگهداری ماهانه | حدود ۱ تا ۵ میلیون تومان در ماه | بهروزرسانی، بکاپ، پایش و سختسازی دورهای | پاکسازی بزرگ بعد از هک، اگر در قرارداد نیامده باشد |
برای مقایسه، نرخنامه رسمی خدمات نرمافزاری (فاوا) برای ۱۴۰۵ پایه ساعتی را برای شرکتها حدود ۵۷۶ هزار تومان و برای افراد حدود ۲۷۱ هزار تومان پیش از ضریبها آورده است. پاکسازی درست یک فروشگاه، با پیدا کردن راه نفوذ و گزارش، معمولاً چند ده ساعت کار است. اگر پیشنهادی خیلی پایینتر از این حساب است، بپرسید پیدا کردن راه نفوذ، بررسی دیتابیس و گزارش کتبی در آن هست یا فقط اسکن با افزونه است.
چه چیزهایی قیمت را بالا و پایین میبرد؟
| عامل | کمهزینهتر | پرهزینهتر |
|---|---|---|
| بستر سایت | وردپرس استاندارد با افزونههای شناختهشده | کد اختصاصی بدون مستند و بدون مخزن کد |
| بکاپ | بکاپ سالم و تاریخدار جدا از سرور | بکاپ ندارید یا همه بکاپها آلودهاند |
| نوع آلودگی | تغییر ظاهر یا یک ریدایرکت ساده | هزاران صفحه اسپم، در پشتیهای متعدد، آلودگی سرور |
| محیط میزبانی | هاست اشتراکی با پشتیبانی پاسخگو | سرور مجازی که کسی نمیداند چه چیزهایی رویش نصب است |
| داده حساس | سایت معرفی بدون فرم و پرداخت | فروشگاه با اطلاعات مشتری و سفارش |
| فوریت | کار در ساعتهای عادی | رسیدگی شبانه یا تعطیل |
| کارهای بعدی | فقط پاکسازی | پاکسازی + رسیدگی به گوگل + یک ماه پایش + سختسازی |
سه سناریوی فرضی برای تخمین
این سناریوها فرضیاند و فقط برای این آمدهاند که ببینید هزینه چطور تغییر میکند. بازهها از قیمتهای منتشرشده بازار گرفته شده و قیمت پونوکد نیست.
| سناریو | وضعیت | بازه تقریبی بازار |
|---|---|---|
| سایت معرفی وردپرسی | یک ریدایرکت، بکاپ سالم، راه نفوذ روشن | حدود ۴ تا ۸ میلیون تومان |
| فروشگاه وردپرسی | صفحههای اسپم و هشدار گوگل، اطلاعات مشتری در خطر | حدود ۸ تا ۲۰ میلیون تومان |
| سایت یا پنل اختصاصی روی سرور مجازی | هک تکراری، بدون مخزن کد، سازنده در دسترس نیست | از حدود ۱۵ میلیون تومان به بالا؛ گاهی بازسازی بهصرفهتر است |
به ادعای «تضمین عدم بازگشت هک» با احتیاط نگاه کنید. بپرسید این تضمین دقیقاً چه چیزی را پوشش میدهد و برای چه مدت. اگر افزونهها بعد از پاکسازی بهروز نشوند یا رمزها دوباره لو برود، هیچکس نمیتواند جلوی نفوذ بعدی را بگیرد. تضمین معقول معمولاً این است: اگر در مدت مشخصی همان آلودگی از همان راه برگشت، رایگان رسیدگی میشود.
قبل از سپردن کار، این سؤالها را بپرسید
اگر سایت فقط محتوا دارد و بکاپ سالم و راه نفوذ روشن است، شاید پشتیبانی هاستینگ کار را حل کند. ولی اگر سایت پرداخت یا اطلاعات مشتری دارد، هک تکراری است یا سایت اختصاصی است و سازنده در دسترس نیست، سراغ متخصص بروید و این سؤالها را بپرسید:
- قبل از هر تغییری از وضعیت آلوده نسخه پشتیبان میگیرید؟
- راه نفوذ را چطور پیدا میکنید و اگر پیدا نشد، چه پیشنهادی دارید؟
- گزارش کتبی میدهید؟ شامل چه بخشهایی؟
- رسیدگی به Search Console و صفحههای اسپم جزو کار است یا جداست؟
- بعد از پاکسازی چند وقت سایت را زیر نظر دارید؟
- اگر همان آلودگی برگشت، شرایط رسیدگی چیست؟
- رمزها و دسترسیهایی که به شما میدهیم را بعد از کار چطور تحویل میدهید؟
اگر کسی بدون دیدن سایت قیمت قطعی میدهد، قول بازگشت رتبه در زمان مشخص میدهد یا میخواهد فقط با یک افزونه اسکن کند و تمام، احتیاط کنید. برای قرارداد این کار هم نکتههای قرارداد برنامهنویسی به کار میآید.
بعد از پاکسازی: گوگل و سئو
هک فقط مشکل امنیتی نیست؛ اگر صفحههای اسپم ساخته شده یا گوگل هشدار داده باشد، ترافیک و رتبه هم آسیب میبیند. بعد از پاکسازی:
- گزارش مشکلات امنیتی (Security issues) را ببینید. گوگل فقط نمونهای از آدرسهای آلوده را نشان میدهد، نه همه را. مشکل باید در کل سایت رفع شود؛ رفع چند صفحه باعث برداشته شدن نسبی هشدار نمیشود.
- درخواست بررسی را درست بنویسید. سه چیز بنویسید: مشکل دقیقاً چه بود، چه کارهایی انجام دادید و نتیجه چه شد. گوگل میگوید بررسی از چند روز تا چند هفته طول میکشد و تا جواب نیامده، درخواست دوباره نفرستید.
- صفحههای اسپم را از نتایج خارج کنید. آدرسهایی که مهاجم ساخته باید کد ۴۰۴ یا ۴۱۰ برگردانند، نه اینکه به صفحه اصلی ریدایرکت شوند. برای تعداد زیاد، ابزار حذف موقت Search Console کمک میکند ولی جای ۴۰۴ واقعی را نمیگیرد.
- نقشه سایت و robots.txt را بازبینی کنید. مهاجم گاهی نقشه سایت جعلی اضافه میکند تا صفحههایش سریعتر ایندکس شوند.
- کاربران ناشناس Search Console را حذف کنید. بعضی مهاجمها خودشان را بهعنوان مالک ثبت میکنند. فایل یا تگ تأییدی را که خودتان نگذاشتهاید هم پاک کنید.
- چند هفته پایش کنید. جستوجوی site:دامنه، گزارش ایندکس و لاگهای سرور را مرتب نگاه کنید.
برگشت رتبه زمان میبرد و هیچکس نمیتواند زمان دقیقش را تضمین کند؛ ولی هرچه پاکسازی سریعتر و کاملتر باشد، آسیب کمتر است. بررسیهای فنی بعد از پاکسازی شبیه همان کارهایی است که در سئو فنی بعد از تحویل سایت گفتهایم.
پیشنهاد پاکسازی را چطور بخوانید
چند جمله در پیشنهادهای پاکسازی زیاد تکرار میشود. معنی عملیشان این است:
| جمله در پیشنهاد | معنی عملی | چه بپرسید |
|---|---|---|
| «در کمتر از ۲۴ ساعت رفع میکنیم» | برای آلودگی ساده ممکن است، ولی پیدا کردن راه نفوذ گاهی بیشتر طول میکشد | اگر راه نفوذ در این زمان پیدا نشد، چه میشود؟ |
| «اسکن کامل سایت» | گاهی فقط اسکن با یک افزونه است | دیتابیس، کاربران، کارهای زمانبندیشده و لاگ سرور هم بررسی میشود؟ |
| «تضمین عدم بازگشت هک» | هیچکس نمیتواند نفوذ از راه تازه را منع کند | تضمین دقیقاً چه چیزی را و برای چه مدت پوشش میدهد؟ |
| «خروج از لیست سیاه گوگل» | تصمیم نهایی با گوگل است، نه با پیمانکار | درخواست بررسی را چه کسی مینویسد و اگر رد شد چه میکنید؟ |
| «قیمت مقطوع بدون دیدن سایت» | احتمالاً کارهای بیشتر جدا فاکتور میشود | چه چیزهایی بیرون از این قیمت است؟ |
| «اگر رفع نشد پول برمیگردد» | تعریف «رفع شدن» مهم است | معیار رفع شدن چیست: اسکن تمیز، نبود ریدایرکت، برداشته شدن هشدار؟ |
| «سختسازی هم انجام میشود» | دامنهاش در پیشنهادها خیلی فرق دارد | فهرست کارهای سختسازی را کتبی بدهید |
هزینههای پنهان یک هک
هزینه پاکسازی فقط بخشی از خرج است. این موارد معمولاً در حسابها دیده نمیشوند:
| هزینه | از کجا میآید | چطور کمش کنید |
|---|---|---|
| فروش ازدسترفته | روزهایی که سایت بسته است یا کاربر را جای دیگری میفرستد | حالت تعمیر سریع و پاکسازی برنامهریزیشده |
| افت ترافیک گوگل | هشدار امنیتی و صفحههای اسپم ایندکسشده | ۴۰۴ یا ۴۱۰ برای صفحههای اسپم و درخواست بررسی درست |
| هزینه تبلیغات هدررفته | کلیکهایی که به سایت آلوده رسیدهاند | توقف کمپینها تا پایان پاکسازی |
| پرداختهای ناموفق | کلید یا تنظیمات درگاه دستکاری شده | عوض کردن کلیدها و بررسی پرداخت ناموفق فروشگاه |
| سوءاستفاده از پیامک و ایمیل | ارسال انبوه از پنل پیامک یا سرور سایت | محدودیت ارسال و کلید جدید در اتصال پیامک و OTP |
| هک دوباره | راه نفوذ بسته نشده یا بکاپ آلوده برگشته | گزارش راه نفوذ قبل از قسط آخر |
| کندی بعد از پاکسازی | افزونههای امنیتی سنگین یا تنظیمات عجولانه | بررسی سرعت در سایت کند است |
| وقت مدیر و پشتیبانی | پاسخ به مشتریان نگران و پیگیریها | متن آماده اطلاعرسانی و یک مسئول مشخص |
پرداخت مرحلهای و آزمون پذیرش
برای پاکسازی هم مثل هر پروژه فنی، پرداخت را به خروجی قابل بررسی وصل کنید:
| مرحله | سهم پیشنهادی از مبلغ | قبل از پرداخت چه ببینید |
|---|---|---|
| بررسی و تشخیص | حدود ۲۰ تا ۳۰ درصد | فهرست یافتهها و حدس راه نفوذ |
| پاکسازی | حدود ۳۰ تا ۴۰ درصد | اسکن تمیز، حذف کاربران ناشناس، فهرست فایلهای تغییرکرده |
| بستن راه نفوذ و سختسازی | حدود ۲۰ درصد | نسخههای بهروز، ورود دومرحلهای، رمزهای تازه |
| گزارش کتبی | همراه مرحله قبل | راه نفوذ، کارهای انجامشده، توصیهها |
| پایش | حدود ۱۰ تا ۲۰ درصد | دو تا چهار هفته بدون برگشت آلودگی |
| تحویل دسترسیها | شرط تسویه | دسترسی پیمانکار حذف یا محدود شده است |
بندهای مربوط را در قرارداد برنامهنویسی پروژهای و روش تحویل گرفتن کار را در تحویل گرفتن پروژه نرمافزاری نوشتهایم. اگر سایت اختصاصی دارید و کدش دست شما نیست، مالکیت سورس کد سایت را هم ببینید.
عددهایی که بعد از ۳۰ و ۹۰ روز باید ببینید
| شاخص | وضعیت قابل قبول | کجا ببینید |
|---|---|---|
| هشدار امنیتی گوگل | برداشته شده | بخش Security issues در Search Console |
| صفحههای اسپم در نتایج | رو به کاهش و در نهایت صفر | جستوجوی site:دامنه و گزارش صفحهها |
| کاربر مدیر ناشناس | هیچ | فهرست کاربران پنل و Search Console |
| تغییر فایل ناشناخته | هیچ، یا فقط تغییرهای ثبتشده | اعلان تغییر فایل یا مخزن کد |
| آخرین بکاپ امتحانشده | کمتر از یک ماه | گزارش نگهداری |
| بهروزرسانیهای معوق | صفر یا با دلیل مشخص | پنل مدیریت یا گزارش نگهداری |
| ترافیک ارگانیک | رو به برگشت نسبت به قبل از هک | Search Console و آمار سایت |
اگر بعد از سه ماه هنوز یکی از اینها قرمز است، معمولاً مسئول نگهداری مشخص نیست. برای نگهداری مداوم، پشتیبانی ماهانه سایت را ببینید.
با مشتریان چه بگوییم؟
اگر فقط ظاهر سایت تغییر کرده و دادهای در خطر نبوده، معمولاً یک پیام کوتاه در شبکههای اجتماعی کافی است. ولی اگر اطلاعات مشتری (نام، شماره، آدرس، سفارشها) ممکن است دیده شده باشد، صادقانه خبر بدهید: چه اتفاقی افتاد، چه اطلاعاتی در خطر بود، چه کردید، و مشتری باید مراقب چه چیزی باشد (مثلاً پیامکهای جعلی با لینک پرداخت به نام شما). این پیام را با کمک مشاور حقوقی تنظیم کنید. مشتری معمولاً از خود اتفاق کمتر ناراحت میشود تا از اینکه بعداً بفهمد موضوع پنهان شده است.
یک نمونه ساده که میتوانید با شرایط خودتان تطبیق بدهید:
«مشتریان عزیز، روز [تاریخ] متوجه شدیم سایت ما مورد نفوذ قرار گرفته است. سایت را موقتاً بستیم، مشکل را با کمک متخصص رفع کردیم و رمزها و دسترسیها را عوض کردیم. ممکن است [نام و شماره تماس] برخی مشتریان دیده شده باشد. ما هرگز از طریق پیامک لینک پرداخت نمیفرستیم؛ اگر چنین پیامی به نام ما دریافت کردید، روی لینک نزنید و به ما خبر بدهید.»
مثال: فروشگاه کوچکی که دو بار هک شد
این مثال فرضی است، ولی الگویش بسیار رایج است. یک فروشگاه اینترنتی کوچک را در نظر بگیرید که بعد از اولین هک، یک بکاپ دو هفتهای را برگرداند و ادامه داد. ده روز بعد دوباره بازدیدکنندههای موبایلی به سایت دیگری هدایت شدند. بررسی نشان داد افزونه اسلایدر قدیمی با آسیبپذیری شناختهشده، راه نفوذ هر دو بار بوده و مهاجم در بار اول یک کاربر مدیر مخفی هم ساخته بوده است. پاکسازی واقعی اینها بود: حذف افزونه، حذف کاربر، تعویض همه رمزها و کلیدهای درگاه، بررسی دیتابیس و رسیدگی به Search Console. اگر همین کار بار اول انجام شده بود، هک دوم و چند روز فروش ازدسترفته پیش نمیآمد. اگر در چنین وضعی پرداختهای مشتری هم ناموفق شده، راهنمای پرداخت ناموفق در فروشگاه اینترنتی را هم ببینید.
چکلیست پیشگیری بعد از هک
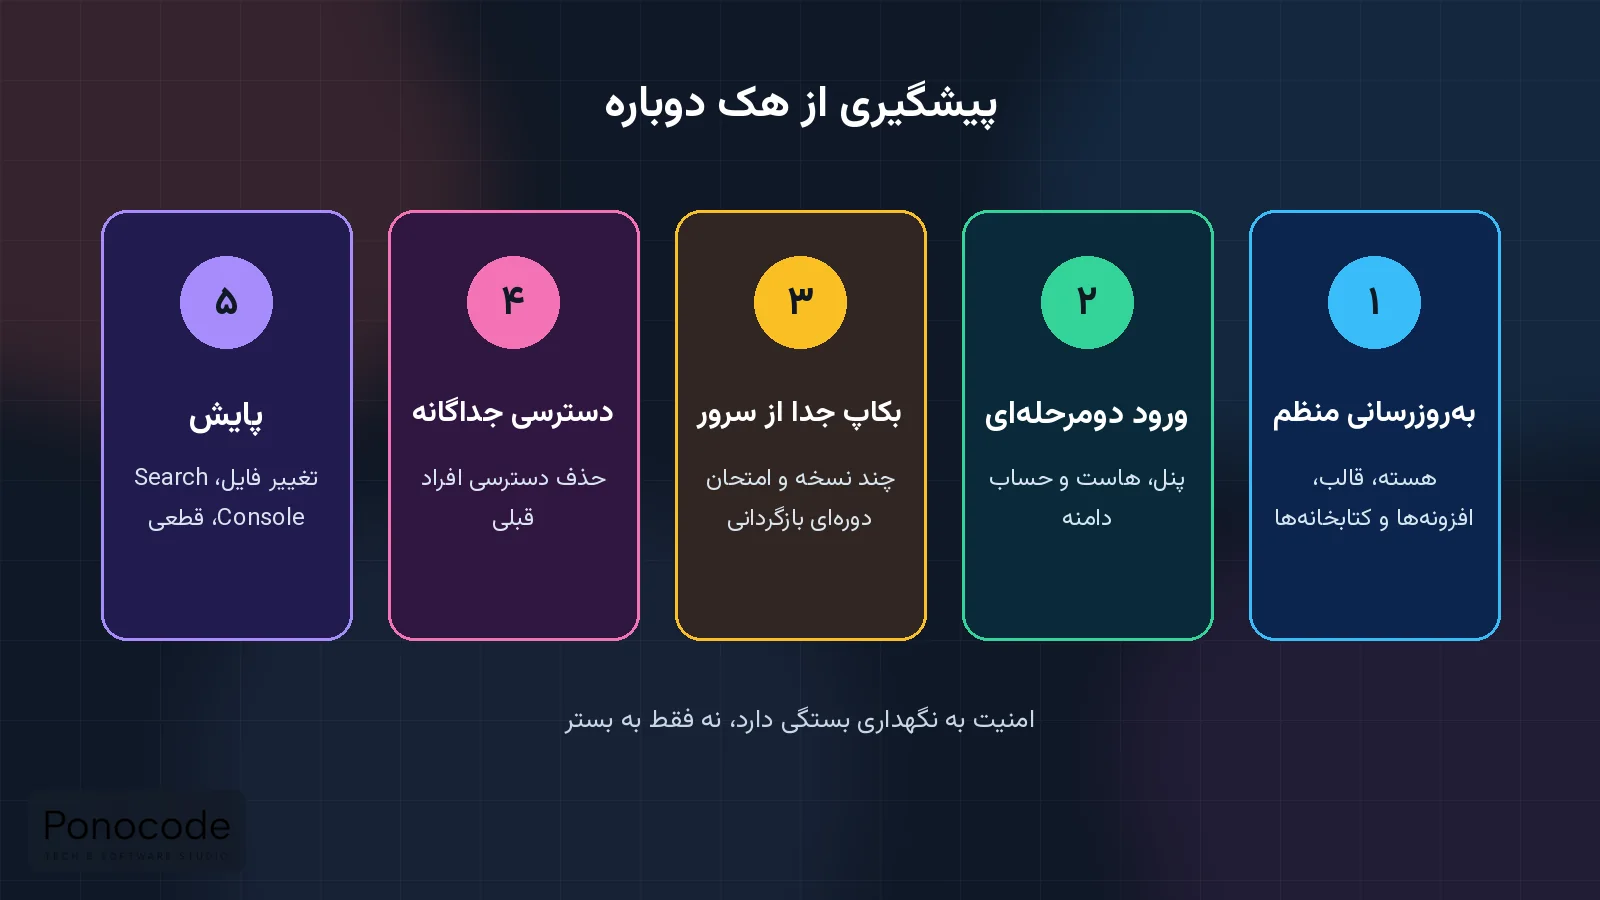
- بهروزرسانی منظم هسته، قالب و افزونهها یا کتابخانههای کد اختصاصی.
- حذف افزونهها و قالبهای بلااستفاده و هر نسخه نال؛ حذف، نه فقط غیرفعال کردن.
- ورود دومرحلهای برای پنل مدیریت، هاست و حساب دامنه. برای کاربران سایت هم ورود با پیامک گزینه خوبی است.
- دسترسی جداگانه برای هر نفر و حذف دسترسی کارمندان یا پیمانکاران قبلی.
- محدود کردن ورود به پنل مدیریت با آیپی یا حداقل محدود کردن تعداد تلاش ناموفق.
- بکاپ خودکار روزانه یا هفتگی در محلی جدا از سرور سایت، با چند نسخه قدیمی.
- امتحان دورهای برگرداندن بکاپ؛ بکاپی که هرگز امتحان نشده، قابل اتکا نیست.
- نگهداری کد سایت اختصاصی در مخزن کد به نام خودتان.
- قفل انتقال دامنه و ورود دومرحلهای در حساب ثبت دامنه.
- پایش ساده: اعلان تغییر فایل، بررسی ماهانه Search Console و اعلان قطعی سایت.
- هاست یا سروری که بهروز نگه داشته میشود و پشتیبانی پاسخگو دارد.
- یک نفر مشخص بهعنوان مسئول امنیت و نگهداری، حتی اگر بیرون از شرکت باشد.
- عوض کردن کلیدهای درگاه پرداخت، پنل پیامک و هر API که روی سایت ذخیره بوده است.
- بررسی کارهای زمانبندیشده (cron) سرور و حذف هر مورد ناشناس.
- نگهداری گزارش کتبی پاکسازی و نسخه پشتیبان وضعیت آلوده در جای امن.
- بازبینی دسترسیها سه ماه بعد و حذف هر حسابی که دیگر لازم نیست.
فهرست کاملتر را در چکلیست امنیت سایت آوردهایم. بخش زیادی از این موارد جزو نگهداری معمول سایت است؛ هزینهاش را در هزینه نگهداری سایت بعد از تحویل پروژه و مدلهای قرارداد را در پشتیبانی و نگهداری ماهانه سایت توضیح دادهایم. انتخاب هاست و CDN هم روی امنیت اثر دارد؛ راهنمایش در هاست و CDN برای سایت کسبوکار در ایران آمده است. اگر سایت وردپرسی شما بارها هک شده و به فکر تغییر بستر افتادهاید، مقایسه بیطرفانه سایت اختصاصی و وردپرس و مهاجرت از وردپرس به سایت اختصاصی را بخوانید؛ هیچ بستری بدون نگهداری امن نیست.
سؤالهای رایج
پاکسازی سایت هک شده چقدر هزینه دارد؟
طبق قیمتهایی که چند ارائهدهنده ایرانی در مهر ۱۴۰۵ منتشر کردهاند، پاکسازی وردپرس با آلودگی ساده از حدود ۲ تا ۸ میلیون تومان شروع میشود و بررسی عمیقتر با رسیدگی به گوگل و پایش از حدود ۱۵ میلیون تومان. سایت اختصاصی، نبود بکاپ و داده حساس هزینه را بالا میبرد. اینها قیمت بازار است، نه قیمت پونوکد؛ عدد واقعی بعد از دیدن سایت معلوم میشود.
آیا میشود سایت هک شده را کاملاً نجات داد؟
در بیشتر موارد بله، بهخصوص اگر بکاپ سالم و محتوای قابل انتقال وجود داشته باشد. مهم این است که راه نفوذ پیدا و بسته شود؛ وگرنه نجات موقتی است.
چرا سایت من؟ سایت کوچکی است.
بیشتر حملهها خودکارند و هدف خاصی ندارند. رباتها اینترنت را برای نسخههای آسیبپذیر میگردند. سایت کوچک و فراموششده هدف آسانتری است.
گوگل چقدر طول میکشد هشدار را بردارد؟
طبق راهنمای Search Console، بررسی امنیتی از چند روز تا چند هفته طول میکشد و نتیجه را با ایمیل خبر میدهند. اگر پاکسازی کامل نباشد درخواست رد میشود، و درخواستهای پشت سر هم بررسی بعدی را طولانیتر میکند.
افزونه امنیتی کافی است؟
برای پیشگیری کمک میکند، ولی جای بهروزرسانی، رمزهای قوی، ورود دومرحلهای و بکاپ جدا را نمیگیرد. برای پاکسازی هم بهتنهایی قابل اتکا نیست، چون همه در پشتیها و کدهای دیتابیس را پیدا نمیکند.
سایت اختصاصی کمتر هک میشود؟
سایت اختصاصی هدف رباتهایی که دنبال افزونه آسیبپذیر هستند نیست، ولی اگر بدون بهروزرسانی و بررسی امنیتی ساخته شود، آسیبپذیریهای خودش را دارد. امنیت بیشتر به نگهداری بستگی دارد تا بستر.
باید به پلیس فتا خبر بدهیم؟
اگر اطلاعات مشتری یا پول در خطر بوده یا از سایت شما برای کلاهبرداری و فیشینگ استفاده شده، گزارش به مرجع رسمی و مشورت حقوقی را جدی بگیرید. نسخه پشتیبانی که از وضعیت آلوده گرفتهاید و گزارش پاکسازی، در این مسیر به کار میآید.
نرخ ساعتی فاوا چه کمکی به مقایسه پیشنهادها میکند؟
نرخنامه فاوا برای ۱۴۰۵ پایه ساعتی شرکتها را حدود ۵۷۶ هزار و افراد را حدود ۲۷۱ هزار تومان پیش از ضریبها آورده است. اگر بدانید پاکسازی و پیدا کردن راه نفوذ چند ساعت کار است، میفهمید پیشنهاد معقول است یا بخشی از کار در آن نیامده.
پیشنهاد خیلی ارزان برای پاکسازی را بپذیریم؟
اگر سایت ساده است و پیشنهاد کتبی میگوید راه نفوذ پیدا میشود و گزارش میدهند، شاید منطقی باشد. ولی اگر فقط «اسکن و حذف» است، احتمال برگشت هک زیاد است. بپرسید گزارش، بررسی دیتابیس و مدت پایش در قیمت هست یا نه.
مطالب مرتبط
- چکلیست امنیت سایت
- پشتیبانی و نگهداری ماهانه سایت
- هاست و CDN برای سایت کسبوکار
- سایت کند است؟ علت و هزینه رفع
- پرداخت ناموفق فروشگاه
- اتصال پیامک و OTP
- سئو فنی بعد از تحویل سایت
- هزینه بازطراحی سایت ۱۴۰۵
- قرارداد برنامهنویسی پروژهای
- تحویل گرفتن پروژه نرمافزاری
- مالکیت سورس کد سایت
- سایت اختصاصی یا وردپرس
کمک برای بررسی و بازسازی
پونوکد سایتها و پنلهای اختصاصی را با Next.js و Django میسازد و نگهداری میکند. اگر سایتتان هک شده یا بارها مشکل امنیتی داشته، میتوانیم وضعیت را بررسی کنیم و بگوییم پاکسازی کافی است یا بازسازی بهصرفهتر است؛ همراه با گزارش کتبی از راه نفوذ و کارهای لازم. خدمات را در صفحه خدمات و طراحی سایت ببینید و برای آشنایی با عوامل قیمت به صفحه قیمت سر بزنید.
برای موارد فوری تماس بگیرید: ۰۹۹۱۵۶۱۵۹۴۶، تلگرام t.me/resonea یا از فرم تماس پیام بگذارید. رمزها را در فرم ننویسید؛ بعد از تماس، راه امن دادن دسترسی را با هم هماهنگ میکنیم.
اگر به وبلاگهای حوزه تکنولوژی روز دنیا علاقهمندید، میتوانید به وبسایت شخصی من هم سر بزنید: ramineslami.ir/blogs